Τα πέντε βασικά στοιχεία για τη συμμόρφωση με τους κανόνες κυβερνοασφάλειας της Ακτοφυλακής των ΗΠΑ
Οι διαχειριστές πλοίων πρέπει να ενσωματώσουν την κυβερνοασφάλεια στις επιχειρησιακές τους διαδικασίες προκειμένου να συμμορφωθούν με τον κανονισμό USCG 33 CFR Part 104, γράφει ο Nicolas Furgé, Πρόεδρος του τμήματος Κυβερνοασφάλειας της Marlink
Καθώς οι απειλές στον κυβερνοχώρο συνεχίζουν να αυξάνονται τόσο σε κλίμακα όσο και σε πολυπλοκότητα, οι φορείς του ναυτιλιακού τομέα, από τους πλοιοκτήτες και τους διαχειριστές έως τις λιμενικές εγκαταστάσεις, αντιμετωπίζουν νέες κανονιστικές απαιτήσεις για τη βελτίωση της ανθεκτικότητας στον κυβερνοχώρο.
Οι τελευταίοι κανόνες για την ασφάλεια στον κυβερνοχώρο της Ακτοφυλακής των Ηνωμένων Πολιτειών (USCG), που τροποποιούν τα μέρη 101, 104, 105 και 106 του 33 CFR Υποκεφάλαιο F, αντιπροσωπεύουν μια σημαντική αλλαγή στον τρόπο με τον οποίο αντιμετωπίζεται η κυβερνοασφάλεια από τα πλοία υπό αμερικανική σημαία και τις αμερικανικές ναυτιλιακές εγκαταστάσεις που ρυθμίζονται από τον Νόμο για την Ασφάλεια των Θαλάσσιων Μεταφορών (MTSA), συμπεριλαμβανομένων των λιμένων και των εγκαταστάσεων στην Εξωτερική Ηπειρωτική Υφαλοκρηπίδα.
Αυτοί οι κανόνες, που τίθενται σε ισχύ από τις 22 Μαΐου 2025 με πλήρη εφαρμογή έως τις 22 Μαΐου 2027, δεν αφορούν μόνο την τεχνολογία, αλλά απαιτούν λειτουργικές και διαδικαστικές αλλαγές στον τρόπο διαχείρισης του ναυτιλιακού κυβερνοκινδύνου. Οι ιδιοκτήτες και οι διαχειριστές πλοίων θα πρέπει να προχωρήσουν πέρα από τους βασικούς ελέγχους IT/OT και να υιοθετήσουν μια δομημένη προσέγγιση για τη διαχείριση των κυβερνοκινδύνων στο πλαίσιο των ευρύτερων προγραμμάτων ασφάλειας των πλοίων τους. Η Marlink έχει προσδιορίσει πέντε βασικά βήματα για την επίτευξη συμμόρφωσης με τους κανονισμούς της USCG που πρέπει να λάβουν υπόψη οι διαχειριστές πλοίων. Κάθε βήμα απαιτεί συγκεκριμένες ενέργειες που είναι απαραίτητες για τη συμμόρφωση, καθώς και τον τρόπο προετοιμασίας για την εφαρμογή των κανόνων και τη διατήρηση της συμμόρφωσης.
Μια σταδιακή προσέγγιση
Για να ανταποκριθούν σε αυτές τις απαιτήσεις, οι διαχειριστές πλοίων πρέπει να ακολουθήσουν μια σταδιακή προσέγγιση που περιλαμβάνει αξιολόγηση, σχεδιασμό, εφαρμογή και συνεχή παρακολούθηση. Η Marlink υποστηρίζει μια σταδιακή στρατηγική που έχει σχεδιαστεί για να καταστήσει αυτή τη διαδικασία διαχειρίσιμη και αποτελεσματική.
Η πρώτη φάση απαιτεί μια αξιολόγηση των κενών στην κυβερνοασφάλεια, η οποία περιλαμβάνει μια λεπτομερή ανασκόπηση των περιβαλλόντων IT και OT ενός πλοίου, των διαδικασιών και των υφιστάμενων ελέγχων, με σκοπό τον εντοπισμό κανονιστικών κενών και τεχνικών αδυναμιών. Τα αποτελέσματα χρησιμοποιούνται για τη δημιουργία ενός οδικού χάρτη συμμόρφωσης που μπορεί να εφαρμοστεί σε ολόκληρο τον στόλο.
Στη συνέχεια, οι ιδιοκτήτες πρέπει να αναπτύξουν ένα Σχέδιο Κυβερνοασφάλειας (CSP), στο οποίο θα καταγράφονται οι πολιτικές κυβερνοασφάλειας, οι έλεγχοι πρόσβασης και τα σχέδια αντίδρασης. Οι συνεχείς αναθεωρήσεις και ενημερώσεις θα είναι κρίσιμες για τη διατήρηση της συμμόρφωσης και την προσαρμογή στις αναδυόμενες απειλές.
Μετά την ολοκλήρωση των φάσεων ένα και δύο, οι φορείς εκμετάλλευσης πρέπει να εφαρμόσουν σάρωση ευπαθειών, περιοδικές δοκιμές των μέτρων κυβερνοασφάλειας (που μπορεί να περιλαμβάνουν σαρώσεις ευπαθειών ή δοκιμές διείσδυσης), εκπαίδευση του πληρώματος και ασκήσεις κυβερνοασφάλειας προσαρμοσμένες σε κάθε πλοίο.
Αν και ο κανονισμός δεν επηρεάζει άμεσα τους προμηθευτές, μπορεί να τους επηρεάσει έμμεσα, απαιτώντας από τα πλοία και τις εγκαταστάσεις που ρυθμίζονται από τον MTSA να αξιολογούν και να διαχειρίζονται τους κινδύνους κυβερνοασφάλειας που σχετίζονται με τρίτους προμηθευτές και παρόχους υπηρεσιών στο CSP τους.
Πέντε τομείς εστίασης
Η πορεία προς τη συμμόρφωση ξεκινά με τον προσδιορισμό των κινδύνων. Μια αξιολόγηση κινδύνου βοηθά στον προσδιορισμό των πιο κρίσιμων συστημάτων επί του σκάφους, των πιο πιθανών απειλών (όπως το phishing ή το ransomware) και του τρόπου με τον οποίο ένα περιστατικό θα μπορούσε να επηρεάσει τις λειτουργίες.
Οι επικαιροποιημένοι κανόνες της USCG απαιτούν την αντιμετώπιση του κυβερνοκινδύνου στο Σχέδιο Ασφάλειας Πλοίου. Αυτό περιλαμβάνει την τεκμηρίωση του τρόπου με τον οποίο μετριάζονται οι κίνδυνοι, του τρόπου ελέγχου της πρόσβασης και του τρόπου με τον οποίο αναμένεται να ανταποκριθεί το πλήρωμα σε συμβάντα στον κυβερνοχώρο.
Οι φορείς εκμετάλλευσης πρέπει να είναι έτοιμοι να εντοπίζουν και να αναφέρουν συμβάντα στον κυβερνοχώρο που ενδέχεται να χαρακτηριστούν ως συμβάν ασφάλειας μεταφορών (TSI), δηλαδή συμβάν στον κυβερνοχώρο που διαταράσσει σημαντικά τις λειτουργίες του πλοίου, την ασφάλεια ή το περιβάλλον. Αυτά τα συμβάντα πρέπει να αναφέρονται αμέσως στο Εθνικό Κέντρο Ανταπόκρισης. Το VSP πρέπει να ορίζει σαφώς τι συνιστά αναφερόμενο συμβάν, πώς θα γίνεται η αναφορά και ποιος είναι υπεύθυνος. Οι φορείς εκμετάλλευσης πρέπει να διαθέτουν τεκμηριωμένο σχέδιο αντίδρασης σε συμβάντα που περιγράφει τα βήματα για τον περιορισμό, τη διερεύνηση και την αποκατάσταση από συμβάντα στον κυβερνοχώρο, συμπεριλαμβανομένου του συντονισμού μεταξύ πλοίων και ομάδων στην ξηρά.
Κάθε πλοίο ή στόλος πρέπει να ορίσει έναν Υπεύθυνο Κυβερνοασφάλειας (CySO) που θα είναι αρμόδιος για τη διαχείριση των κινδύνων στον κυβερνοχώρο και τη διασφάλιση της συνεχούς συμμόρφωσης. Αυτό περιλαμβάνει την εποπτεία των αξιολογήσεων ευπάθειας, τη διαχείριση των διαδικασιών αντίδρασης σε συμβάντα και τη διασφάλιση της τακτικής διεξαγωγής εκπαιδεύσεων και ασκήσεων στον κυβερνοχώρο. Ο CySO πρέπει να διαθέτει την εξουσία, την εκπαίδευση και τους πόρους για να ηγείται αποτελεσματικά των προσπαθειών στον τομέα της κυβερνοασφάλειας.
Οι φορείς εκμετάλλευσης πρέπει να εφαρμόζουν τεχνικούς και διαδικαστικούς ελέγχους για τον έλεγχο της πρόσβασης σε κρίσιμα συστήματα επί του σκάφους. Αυτό περιλαμβάνει πρόσβαση βάσει ρόλων, πολιτικές ελέγχου ταυτότητας και τον διαχωρισμό των δικτύων IT και OT για την αποτροπή πλευρικής κίνησης κατά τη διάρκεια ενός συμβάντος στον κυβερνοχώρο.
Η απομακρυσμένη πρόσβαση, ειδικά από τρίτους προμηθευτές, πρέπει να διαχειρίζεται αυστηρά και να καταγράφεται. Αυτοί οι έλεγχοι πρόσβασης πρέπει να ορίζονται σαφώς στο VSP και να υποστηρίζονται τόσο από τεχνική επιβολή όσο και από ευαισθητοποίηση του πληρώματος.
Πέρα από τη συμμόρφωση
Η εκπλήρωση αυτών των νέων απαιτήσεων θα απαιτήσει επενδύσεις για τη διενέργεια αξιολογήσεων, την τήρηση αρχείων και την εκπαίδευση. Ωστόσο, αυτό πρέπει να σταθμιστεί με το κόστος της μη συμμόρφωσης, το οποίο περιλαμβάνει την άρνηση εισόδου στο λιμάνι, ρυθμιστικές κυρώσεις ή αυξημένα ασφάλιστρα.
Η ετοιμότητα στον τομέα της κυβερνοασφάλειας αποτελεί επίσης παράγοντα στην αξιολόγηση των προμηθευτών. Η έγκαιρη έναρξη του σχεδιασμού για τη συμμόρφωση μπορεί να βοηθήσει τους φορείς εκμετάλλευσης να αποκτήσουν ανταγωνιστικό πλεονέκτημα σε μια αγορά με αυξανόμενη ευαισθητοποίηση ως προς τους κινδύνους.
Οι νέοι κανονισμοί της USCG για την κυβερνοασφάλεια τοποθετούν τον κυβερνοκίνδυνο ως κρίσιμη πτυχή της ναυτικής ασφάλειας. Στο πλαίσιο της επιβολής του Νόμου για την Ασφάλεια των Θαλάσσιων Μεταφορών (MTSA), η USCG απαιτεί πλέον να αντιμετωπίζεται η κυβερνοασφάλεια στο πλαίσιο του σχεδιασμού της ασφάλειας των πλοίων, αντιμετωπίζοντας τις κυβερνοαπειλές με την ίδια προτεραιότητα όπως τις φυσικές απειλές, όπως η πειρατεία ή η τρομοκρατία.
Ενώ ο τελικός κανονισμός της Ακτοφυλακής των ΗΠΑ για την Κυβερνοασφάλεια στη Ναυτιλία τίθεται σε ισχύ στις 16 Ιουλίου 2025, είναι σημαντικό να σημειωθεί ότι η USCG έχει ζητήσει δημόσια σχόλια σχετικά με μια πιθανή καθυστέρηση πέντε ετών στην εφαρμογή για πλοία υπό αμερικανική σημαία.
Η περίοδος δημόσιας διαβούλευσης έληξε στις 18 Μαρτίου 2025 και οποιαδήποτε απόφαση για καθυστέρηση θα απαιτούσε ξεχωριστή διαδικασία θέσπισης κανόνων. Μέχρι στιγμής, δεν έχει ανακοινωθεί επίσημη καθυστέρηση, αλλά οι ενδιαφερόμενοι θα πρέπει να παρακολουθούν τις εξελίξεις και να προχωρήσουν στις προετοιμασίες με την παραδοχή ότι οι αρχικές ημερομηνίες συμμόρφωσης παραμένουν σε ισχύ.
Αν και η συμμόρφωση μπορεί να φαίνεται περίπλοκη, αποτελεί μια πολύτιμη ευκαιρία για την ενίσχυση της ασφάλειας και την επίδειξη ηγεσίας σε ένα ταχέως εξελισσόμενο τοπίο απειλών. Ξεκινώντας με μια αξιολόγηση των κενών και ενσωματώνοντας την κυβερνοασφάλεια στο VSP, οι φορείς εκμετάλλευσης μεταβαίνουν από τη συμμόρφωση στην πραγματική ετοιμότητα.
Παρά τις διατάξεις του κανονισμού και τις ιδιαιτερότητες του VSP, παραμένει γεγονός ότι οι κανόνες τείνουν να αντικατοπτρίζουν ελάχιστα επιτεύξιμα όρια και όχι μια ολοκληρωμένη λύση. Η συνεργασία με έναν πάροχο λύσεων κυβερνοασφάλειας με εμπειρία στην προστασία κρίσιμων υποδομών μπορεί να βοηθήσει τους φορείς εκμετάλλευσης να προετοιμαστούν για τη συμμόρφωση.
Μπορούν επίσης να βοηθήσουν τον φορέα εκμετάλλευσης να υιοθετήσει μια πιο προληπτική στάση απέναντι στην κυβερνοασφάλεια, μεταβαίνοντας από μια αντιδραστική στάση βασισμένη σε στέρεη άμυνα σε μια προληπτική στάση που επιδιώκει να κατανοήσει τις αναδυόμενες απειλές, πώς να τις μειώσει και πώς να ανταποκριθεί στις απαιτήσεις της USCG.
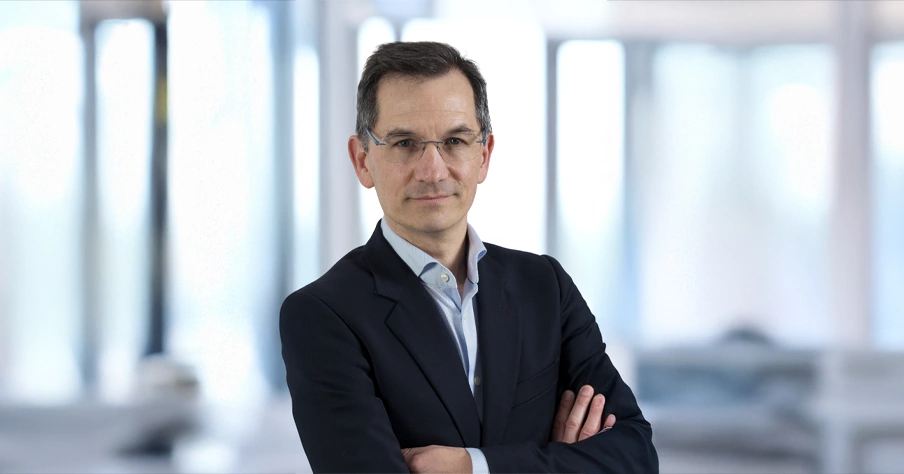
Σχετικά με τον συγγραφέα: Nicolas Furge, Πρόεδρος της Marlink Cyber.
Ο Nicolas διαθέτει 30 χρόνια εμπειρίας σε επιχειρήσεις που βασίζονται στην τεχνολογία, έχοντας αναλάβει διαδοχικά καθήκοντα στη διαχείριση έργων, τη διαχείριση επιχειρηματικών μονάδων και τη γενική διοίκηση στους ομίλους Orange, Alstom και Keolis. Ανέπτυξε τον τομέα της κυβερνοασφάλειας στην Orange Business Services, μετατρέποντάς τον σε επιχείρηση αξίας 150 εκατομμυρίων ευρώ. Από το 2021 κατέχει τη θέση του Προέδρου του Ψηφιακού Τομέα του Ομίλου Marlink, ενώ τον Απρίλιο του 2025 ορίστηκε Πρόεδρος της Marlink Cyber.
Το άρθρο αυτό δημοσιεύθηκε στις 15 Ιουλίου 2025 στο Marine Link από το Maritime Reporter and Engineering News
ΕΠΙΚΟΙΝΩΝΗΣΤΕ ΜΑΖΙ ΜΑΣ
Συζητήστε με έναν ειδικό της Marlink.
Είτε αξιολογείτε λύσεις, είτε σχεδιάζετε αναβάθμιση του στόλου σας, είτε αντιμετωπίζετε ένα επείγον πρόβλημα συνδεσιμότητας, η ομάδα μας είναι έτοιμη να σας βοηθήσει.

Ειδικοί στους τομείς της ναυτιλίας, των κρουαζιέρων, της ιστιοπλοΐας, της ενέργειας, των επιχειρήσεων, των τηλεπικοινωνιών, των ανθρωπιστικών οργανώσεων, της κυβέρνησης και της άμυνας

Τα δεδομένα σας διαχειρίζονται σύμφωνα με την πολιτική απορρήτου μας, η οποία συμμορφώνεται με τον Γενικό Κανονισμό για την Προστασία Δεδομένων (GDPR)
ΠΡΟΤΙΜΗΣΤΕ ΝΑ ΕΠΙΚΟΙΝΩΝΗΣΕΤΕ ΑΠΕΥΘΕΙΑΣ ΜΑΖΙ ΜΑΣ

Πείτε μας για τη δραστηριότητά σας
Συμπληρώστε τα παρακάτω στοιχεία και ο κατάλληλος ειδικός θα επικοινωνήσει μαζί σας.
Στοιχεία
Διαβάστε τις πιο πρόσφατες πληροφορίες μας και ανακαλύψτε τις τελευταίες εξελίξεις στον τομέα της ψηφιακής προστασίας μέσω της επιλεγμένης συλλογής μας από ειδήσεις, άρθρα και ιστολόγια ειδικών.