Black Shrantac: et innblikk i ransomware-gruppen som misbruker legitime verktøy mot globale organisasjoner
En grundig analyse av en ransomware-operatør som dukket opp i september 2025 og som raskt utvider og konsoliderer sin virksomhet

Siden den første bekreftede forekomsten i september 2025 har Black Shrantac etablert seg som en troverdig og vedvarende ransomware-trussel rettet mot organisasjoner i flere bransjer og geografiske områder. I motsetning til noen ransomware-grupper som fokuserer på en bestemt sektor eller region, opererer Black Shrantac opportunistisk – og slår til der forholdene er riktige – og har rammet ofre innen produksjon, finansielle tjenester, teknologi, hotell- og reiselivsbransjen, offentlig sektor og forretningstjenester i ulike geografiske områder.

Det som gjør denne gruppen spesielt bemerkelsesverdig, er ikke at skadelig programvaren er ny, men disiplinen og den operasjonelle sofistikasjonen i deres angrepsstrategi. Black Shrantac kombinerer veletablerte angrepsteknikker med en bevisst preferanse for legitime kommersielle verktøy, noe som gjør det vanskeligere å oppdage dem og mer komplisert å spore opprinnelsen. Dette innlegget beskriver hvordan gruppen opererer, hva forsvarere bør være på utkikk etter, og hva organisasjoner kan gjøre for å redusere risikoen.
Modellen for dobbel utpressing
Black Shrantacs kjernevirksomhetsmodell er dobbel utpressing. Angrepet foregår i to trinn: Først stjeler gruppen store mengder sensitive data fra offerets miljø; deretter bruker den løsepengevirus for å kryptere filer og forstyrre driften. Offeret blir deretter stilt overfor to samtidige trusler – å betale for å gjenvinne tilgang til krypterte systemer, og å betale for å hindre at de stjålne dataene blir offentliggjort.
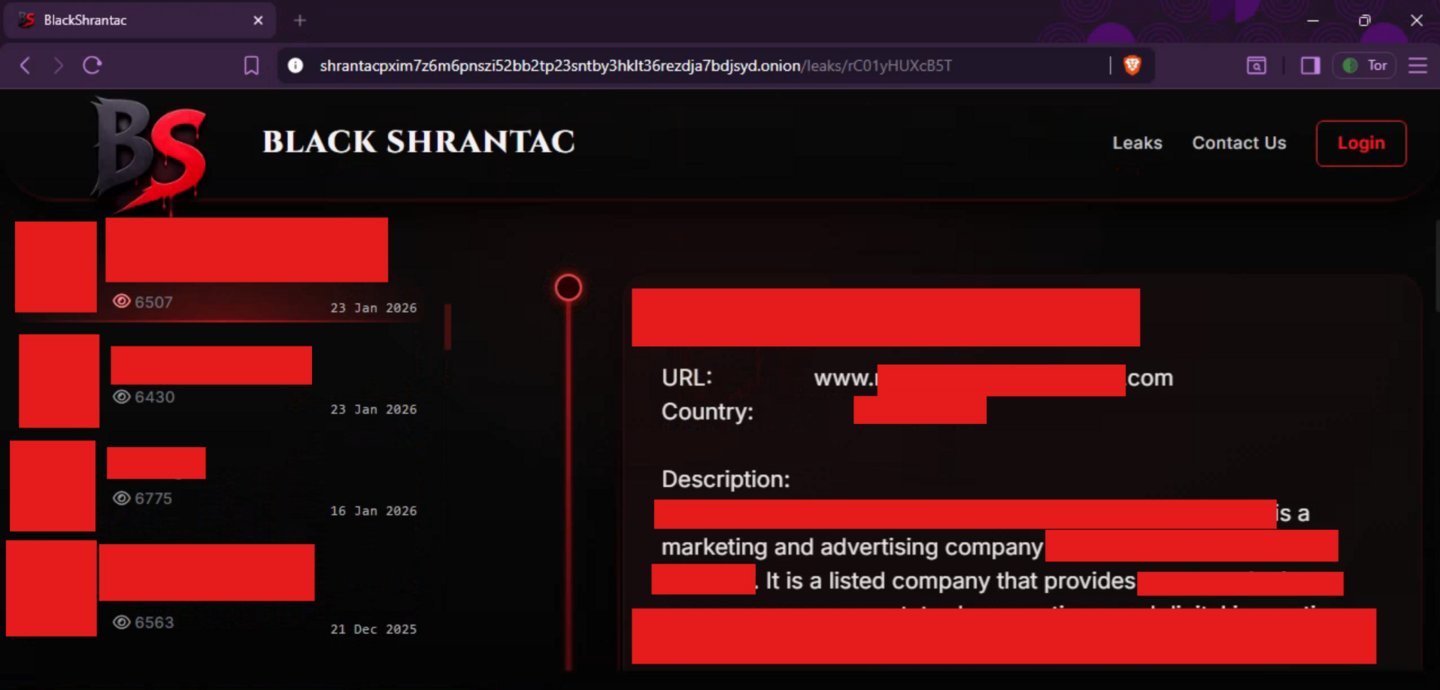
For å maksimere presset driver gruppen et eget lekkasjeside på Tor-nettverket der de publiserer navn på ofre, datoer for datainnbrudd og eksempler på data som bevis på at systemene er kompromittert. Delvis offentliggjøring av data brukes som et pressmiddel mot organisasjoner som er trege med å reagere – en taktikk som har blitt standard blant de mer profesjonelle utpressingsaktørene.
Det er viktig å merke seg at å betale løsepengene ikke garanterer at de stjålne dataene ikke vil bli lekket. Organisasjoner som betaler, kan gjenopprette systemene sine, men står likevel overfor omdømmemessige og regulatoriske konsekvenser av en offentlig dataeksponering. Denne realiteten understreker hvorfor forebygging og tidlig oppdagelse er langt mer verdifullt enn enhver forhandling etter at et innbrudd har funnet sted.
Kommunikasjonen med ofrene foregår utelukkende via Tox, et kryptert peer-to-peer-meldingsprotokoll som unngår mer sporbare kanaler og kompliserer politimyndighetenes arbeid med å overvåke eller forstyrre forhandlingene.

Første tilgang: utnyttelse av nettverksgrensen
Black Shrantacs inntrengninger starter ved nettverksperimeteren. Gruppen har blitt observert å utnytte CVE-2024-3400, en kritisk sårbarhet for kommandoinjeksjon som rammer Palo Alto Networks PAN-OS-enheter som kjører GlobalProtect-gatewayen eller -portalen. Denne sårbarheten har en CVSS-score på 10,0 – det høyeste – og gjør det mulig for en uautentisert angriper å utføre vilkårlige operativsystemkommandoer med root-rettigheter. De berørte enhetene kjørte PAN-OS 11.0.0, en versjon som nådde slutten av livssyklusen i november 2024 og som det ikke var installert noen oppdateringer for.
Når perimeterenheten er kompromittert, benytter gruppen en særlig raffinert teknikk i stil med «supply chain»-angrep: den injiserer et trojanisert GlobalProtect MSI-installasjonsprogram inn i brannmurens egen oppdateringsportal. Administratorer som deretter laster ned det de tror er en legitim programvareoppdatering, kjører i realiteten en ondsinnet pakke som installerer angriperens verktøy for ekstern tilgang. Dette trinnet er bemerkelsesverdig fordi det utnytter tillit – offerets egen infrastruktur blir leveringsmekanismen.
Å etablere et fotfeste: vedvarende tilstedeværelse og tilgang til påloggingsinformasjon
Etter den første tilgangen handler Black Shrantac raskt for å etablere flere, redundante mekanismer for vedvarende tilstedeværelse. Gruppen tar i bruk SimpleHelp – et legitimt, kommersielt verktøy for ekstern tilgang – som en vedvarende Windows-tjeneste, noe som gir en pålitelig kommando- og kontrollkanal som smelter inn i normal administrativ trafikk. På enkelte verter blir «Net Monitor for Employees Agent», et kommersielt produkt for overvåking av endepunkter, i tillegg installert og omformet for å opprettholde skjult kommunikasjon med infrastruktur kontrollert av angriperen.
Gruppen oppretter også nye domenekontoer i offerets Active Directory-miljø. Hensikten er å etablere vedvarende fotfeste for påloggingsopplysninger som gjør det mulig for angriperen å komme seg inn i miljøet på nytt, selv om andre mekanismer for vedvarende tilstedeværelse oppdages og fjernes. På den andre siden gjør det det mulig for forsvarere å sette opp enkle varslingsmekanismer dersom slike kontoer opprettes.
Når det gjelder tilgang via påloggingsopplysninger, bruker gruppen klist.exe – et innebygd Windows-verktøy – til å kartlegge aktive Kerberos-økter på kompromitterte verter og samle inn billetter for bruk i «pass-the-ticket»-angrep. Denne «living-off-the-land»-tilnærmingen unngår bruk av tredjepartsverktøy for dumping av påloggingsinformasjon, som med større sannsynlighet ville utløse deteksjonskontroller på sluttpunkter.
Beveger seg gjennom nettverket
Når de først er inne, gjennomfører Black Shrantac systematisk intern rekognosering ved hjelp av SoftPerfect Network Scanner, et bærbart kommersielt verktøy som ikke krever installasjon og etterlater minimalt spor. Dette verktøyet, som kjøres under domene-kontoer med legitime påloggingsopplysninger, lar gruppen kartlegge aktive verter, åpne tjenester og nettverkstopologi før de beveger seg lateralt.
Sidelengs bevegelse baserer seg på en kombinasjon av teknikker. RDP er den primære vektoren, med tilkoblinger etablert mellom domenekontrollere, servere og arbeidsstasjoner under både kontoer opprettet av aktøren og kompromitterte kontoer. PSExec brukes til ekstern kommandokjøring over SMB. MightyViewer, et VNC-basert verktøy for fjernstyring, gir interaktiv GUI-tilgang til kompromitterte verter. Og SSHFS-Win kombinert med WinFsp gjør det mulig for angriperen å montere eksterne kataloger som lokale stasjoner via SSH, noe som gir mulighet for diskret filtilgang uten å generere de trafikkmønstrene som vanligvis er forbundet med filoverføringsverktøy.
Den konsekvente bruken av legitime, kommersielt tilgjengelige verktøy i alle faser av angrepet er en bevisst strategi for å unngå oppdagelse. Hvert av disse produktene har en plausibel, legitim brukssituasjon i et bedriftsmiljø, noe som gjør det vanskeligere å skille angriperens aktivitet fra normale administrative operasjoner.
Unngåelse av forsvar: å rydde veien
Før ransomware distribueres, demonterer Black Shrantac systematisk offerets forsvar. Microsoft Defender-sanntidsbeskyttelse deaktiveres via PowerShell. Der det finnes tredjepartsprodukter for endepunktsikkerhet, kjører gruppen leverandørens egne avinstallasjonsverktøy for å fjerne dem fullstendig fra kompromitterte verter – og gjør dette spesielt under den tidligere opprettede domenekontoen, noe som viser den direkte operative koblingen mellom kontoopprettelse og omgåelse av forsvar.
Windows-hendelseslogger manipuleres for å begrense den forensiske synligheten, og krypteringsprogrammene omdøpes med generiske filnavn for å unngå signaturbaserte deteksjonskontroller som er avhengige av statisk filnavn- eller hash-samsvar.
Distribusjon av løsepengevirus
Den siste fasen av angrepet er distribusjonen av selve ransomware-nyttelasten. Black Shrantac bruker flere krypteringsprogrammer som kjøres samtidig både ved manuell start og via planlagte oppgaver – et redundansgrep utformet for å maksimere krypteringsdekningen dersom en enkelt kjøringsvei skulle bli blokkert. Det primære krypteringsprogrammet følger en navnekonvensjon som tyder på at det er utviklet for å kjøre uten å kreve administratorrettigheter, noe som utvider spekteret av verter det kan påvirke.
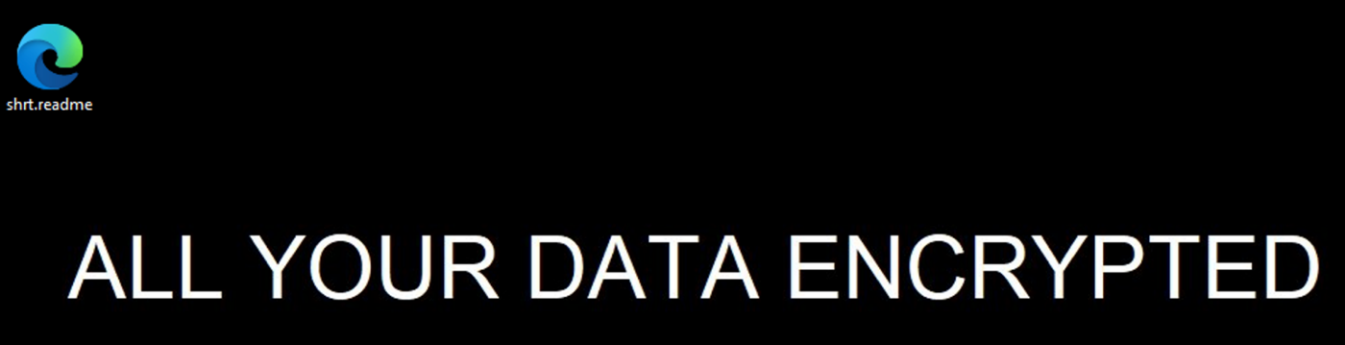
Krypteringsprogrammet bruker en kombinasjon av asymmetrisk og symmetrisk kryptering for å kryptere filinnhold (krypteringsprogrammet leveres med en innebygd offentlig RSA-nøkkel, og den symmetriske delen av krypteringen utføres av AES-256). Krypterte filer omdøpes med tilfeldige navn og får filtypen .shrt eller .shrtt. En løsepengekrav-fil med navnet shrt.readme.html plasseres i de berørte katalogene. Skrivebordsbakgrunnen erstattes med en svart skjerm med meldingen «ALL YOUR DATA ENCRYPTED». Krypteringsprogrammet opprettholder sin tilstedeværelse via en planlagt oppgave som utgir seg for å være en OneDrive-oppdateringsjobb som kjører under SYSTEM-kontoen.

Selve løsepengekravet er formulert i et kvasi-kommersielt språk, der innbruddet presenteres som en forretningstransaksjon, og det tilbys bevis på dekryptering av et lite antall ikke-kritiske filer som et tillitsskapende tiltak – et mønster som stemmer overens med etablerte fremgangsmåter for løsepengevirus.
Legitime verktøy
Følgende legitime verktøy ble brukt av trusselaktøren:
| Verktøy | Type | Hvordan trusselaktøren brukte det |
| SimpleHelp | Kommersielt RMM-/fjernadgangsverktøy | Distribuert via ondsinnet MSI, kjører som SimpleService.exe, gir en vedvarende C2-kanal og filsystemtunneling. |
| Net Monitor for Employees Agent | Kommersiell agent for overvåking av endepunkter | Installeres på server og arbeidsstasjoner for å opprettholde skjult kommunikasjon og eksfiltrere telemetri. |
| MightyViewer (v1.4.14) | Kommersiell VNC-basert fjernstyringsklient | Kjører på serveren for å oppnå interaktive GUI-økter på kompromitterte verter. |
| WinFsp / SSHFS-Win (åpen kildekode) | Filsystem i brukerrommet / SSHFS-klient | Brukes til å montere eksterne delinger (sshfs) fra verter kontrollert av angriperen, noe som muliggjør mellomlagring av data og lateral bevegelse. |
| PsExec64 (Sysinternals) | Innebygd Windows-verktøy for ekstern kjøring | Brukes til å kjøre kommandoer på arbeidsstasjonen. |
| Kerberos Ticket Viewer (klist.exe) | Innebygd Windows-verktøy | Kjørt for å oppregne Kerberos-økter (klist-økter) |
IoC-er
Følgende indikatorer på kompromittering (IoC-er) er observert i forbindelse med denne trusselaktøren:
Indikatorer på skadelig programvare
| Type | Verdi | Kilde |
| Fil med løsepengekrav | shrt.readme.html | statisk analyse |
| Tittel på løsepengekravet | Black Shrantac | utdraget HTML |
| Onion-URL | http://shrantacpxim7z6m6pnszi52bb2tp23sntby3hklt36rezdja7bdjsyd.onion/login | utdraget HTML |
| E-post | BlackShrantacSupport@onionmail.org | uttrukket HTML |
| Tox-ID | EFE1A6E5C8AF91FB1EA3A170823F5E69A85F866CF33A4370EC467474916941042E29C2EA4930 | utdraget HTML |
| Planlagt oppgave | OneDrive-oppdatering for frittstående versjon Oppgave-S-1-5-21-2044669157-2651620623-1195537775-1001 | statisk analyse |
| Persistenskommandofragment | schtasks /Create /F /RU SYSTEM /SC HOURLY /TN " | statisk analyse |
| Filtype | .shrt | statisk analyse |
| Filtype | .shrtt | statisk analyse |
| Bannertittel | ALLE DATAENE DINE ER KRYPTERT | dekodet statisk blob |
Filindikatorer
| Type | Indikator | Kontekst |
| SHA-1 | f150e096d46d76e42bcbcc2faf472a1eb827db75 | GPAgent.exe – GlobalProtect-agentkomponent |
| SHA-1 | 11de2c3a18a494d7558bb67ab4162198086b0d0f | vhost.exe – SimpleHelp-installasjonsagent |
| MD5 | c8797cbe3c553daa613bdcd24efafe9d | GPAgent.exe |
Vertbaserte indikatorer
| Type | Indikator | Kontekst |
| Windows-tjeneste | SimpleService.exe (automatisk oppstart) | Persistens-tjeneste installert på domenekontrollere |
| Planlagt oppgave | OneDrive frittstående oppdateringsoppgave-S-1-5-21-2044669157-2651620623-1195537775-1001 | Forkledd planlagt oppgave; kjører 2.exe |
Nettverksindikatorer
| Type | Indikator | Kontekst |
| IP-adresse | 192.144.34.16 | Aktørstyrt C2-infrastruktur; vert for levering av nyttelast |
| IP-adresse | 192.144.34.42 | C2-infrastruktur kontrollert av aktøren |
| IP-adresse | 104.145.210.13 | Aktørstyrt C2-infrastruktur |
| IP-adresse | 104.243.245.6 | Aktørstyrt C2-infrastruktur |
| Domene | dronemaker.org | C2 DNS-oppløsning |
| URL | http://192.144.34.16/access/Remote%20Access-windows64-offline.exe | Levering av SimpleHelp-installasjonsagent (vhost.exe) |
| URL | https://github.com/winfsp/sshfs-win | Nedlasting av SSHFS-Win-verktøyet |
| URL | https://github.com/winfsp/winfsp | Nedlasting av WinFsp-verktøyet |
Hva sikkerhetsansvarlige bør være på utkikk etter
I alle faser av angrepet finnes det observerbare atferdssignaler som sikkerhetsteamene kan overvåke. Ved nettverksgrensen bør uforklarlige MSI-filer som dukker opp på GlobalProtect-portalen, eller administratorer som kjører installasjonsprogrammer fra stier på skrivebordet utenfor endringshåndteringsvinduene, utløse en umiddelbar undersøkelse.
Inne i nettverket er PowerShell som påkaller Invoke-WebRequest fra servere til eksterne IP-adresser, forekomsten av SimpleHelp, Net Monitor eller MightyViewer på verter der disse verktøyene ikke har godkjent bruk, og nye domenekontoer som tildeles utvidede rettigheter kort tid etter opprettelse, alle pålitelige indikatorer på kompromittering. Opprettelse av planlagte oppgaver av ikke-SYSTEM-kontoer som refererer til kjørbare filer i kataloger som brukeren har skriveadgang til, samt tilbakestilling av Active Directory-passord uten tilhørende registrering hos servicedesken, er like betydningsfulle.
For deteksjonsteam anbefales det spesielt å overvåke aktiviteten til schtasks.exe nøye, da planlagte oppgaver er sentrale både for å opprettholde tilstedeværelsen og for distribusjon av ransomware-nyttelast i denne gruppens strategi. Avvik i Kerberos-billetforespørsler (hendelses-ID 4769) og interaktive påloggingshendelser (hendelses-ID 4624, påloggingstype 10) under generiske kontoer eller kontoer med tjenestenavn på tvers av flere verter i korte tidsvinduer bør også prioriteres.
Hvordan redusere risikoen
Forsvar mot Black Shrantac krever systematiske sikkerhetskontroller. Gruppens inntrengningskjede er nesten utelukkende basert på kjente teknikker rettet mot vanlige feilkonfigurasjoner. Følgende tiltak adresserer de viktigste sikkerhetshullene:
- Oppdater alle enheter som er koblet til internett, uten unntak. Det finnes en oppdatering for CVE-2024-3400. Selv om enheten er oppdatert, er det verdt å vurdere enhetens nåværende tilstand samt integriteten til GlobalProtect-programvareklienter på enheten (i tilfelle angripere klarte å utnytte den i et tidsvindu før oppdateringen ble installert). Oppdateringshåndtering er en viktig sikkerhetskontroll å ha på plass.
- Påkrev multifaktorautentisering for all ekstern tilgang. Phishing-resistent MFA – ideelt sett FIDO2 – bør være obligatorisk for VPN, RDP og all tilgang til administrasjonskonsoller. Påkreving av MFA på identitetsleverandørnivå, ikke bare på applikasjonsnivå, lukker sikkerhetshullene som angripere rutinemessig utnytter.
- Implementer manipulasjonsbeskyttelse for endepunktsikkerhet. Hvis en angriper kan deaktivere antivirusprogrammet ditt med en enkelt PowerShell-kommando eller et avinstallasjonsverktøy fra leverandøren, gir det liten reell beskyttelse. Manipulasjonsbeskyttelse, håndhevet via gruppepolicy eller en plattform for administrasjon av mobile enheter, forhindrer dette.
- Revider og styr RMM-verktøy. Oppretthold en hviteliste over godkjente verktøy for ekstern tilgang og overvåking. Gi varsel ved kjøring eller installasjon av RMM-programvare som ikke står på den godkjente listen. Begrens utgående tilkoblinger fra godkjente RMM-agenter til kun kjente server-IP-områder.
- Isoler og beskytt sikkerhetskopieringsinfrastrukturen. Sikkerhetskopiserverne skal ikke være tilgjengelige ved bruk av standard påloggingsopplysninger for domenet. Uforanderlige, air-gapped eller eksterne sikkerhetskopier som ikke kan endres eller slettes av domenadministratorkontoer, er den mest effektive forsikringen mot kryptering av ransomware. Gjenopprettingsprosedyrer bør testes regelmessig – man skal ikke bare anta at de fungerer.
- Segmenter nettverket. Domene-kontrollere, servere og sikkerhetskopieringsinfrastruktur bør befinne seg i dedikerte nettverkssegmenter med strenge brannmurregler som forhindrer ubegrenset lateral bevegelse. Arbeidsstasjoner bør ikke kunne nå servere direkte, med mindre det er operasjonelt nødvendig.
- Invester i loggføring og oversikt. Kort oppbevaringstid for logger – eller fravær av loggføring – begrenser i vesentlig grad muligheten til å oppdage, undersøke og begrense et innbrudd. Som et minimum bør opprettelse av prosesser, påloggingshendelser, opprettelse av planlagte oppgaver, installasjon av tjenester, Kerberos-billetforespørsler, PowerShell-skriptblokkeringslogger og endringer i Active Directory-kontoer videresendes til et sentralisert SIEM-system og oppbevares i minst tolv måneder.
Konklusjon
Black Shrantac viser at en disiplinert, velorganisert gruppe, utstyrt med standardverktøy og en metodisk strategi, kan forårsake alvorlig drifts- og omdømmeskade for organisasjoner som har latt grunnleggende sikkerhetsmangler stå ubehandlet.
Gruppens bevisste preferanse for legitime verktøy, dens redundante mekanismer for vedvarende tilstedeværelse og den systematiske tilnærmingen til å deaktivere forsvar før utplassering av løsepengevirus, gjenspeiler et nivå av operativ modenhet som krever en like moden forsvarsholdning. Organisasjoner som investerer i grunnleggende tiltak – oppdatering av programvare, identitetshygiene, beskyttelse av endepunkter, nettverkssegmentering og sikkerhetskopiering – vil være betydelig bedre rustet til å oppdage, begrense eller forhindre et innbrudd av denne typen.
Referanser
Cyfirma: Ukentlig etterretningsrapport – 12. desember 2025
Ransom – DB – 27. desember 2025
Bloggen «Have I Been Ransom» – 17. september 2025
Ransomwhere.info – 24. mars 2026
The Raven File – 14. november 2025
Misbruk av programvare for ansattovervåking og SimpleHelp i ransomware-operasjoner
Palo Alto – «Protecc» i GlobalProtect (CVE-2024-3400)
For mer informasjon, gå til sales.cyber@marlink.com
TA KONTAKT
Snakk med en Marlink-spesialist.
Enten du vurderer løsninger, planlegger en oppgradering av flåten eller står overfor en presserende utfordring knyttet til tilkobling, står teamet vårt klart til å hjelpe.

Spesialister innen sektorene sjøfart, cruise, seiling, energi, bedrifter, telekommunikasjon, humanitært arbeid, offentlig sektor og forsvar

Dine data behandles i samsvar med vår personvernerklæring, som er i tråd med GDPR
KONTAKT OSS HELST DIREKTE

Fortell oss om virksomheten din
Fyll ut opplysningene nedenfor, så vil den rette spesialisten ta kontakt med deg.
Innsikt
Les om våre nyeste innsikter og utforsk det aller nyeste innen digital beskyttelse gjennom vårt nøye utvalgte utvalg av nyheter, artikler og ekspertblogger.