Black Shrantac: dentro del grupo de ransomware que utiliza herramientas legítimas como arma contra organizaciones de todo el mundo
Un análisis en profundidad de un operador de ransomware que surgió en septiembre de 2025 y que está expandiendo y consolidando rápidamente sus operaciones

Desde su primera aparición confirmada en septiembre de 2025, Black Shrantac se ha consolidado como una amenaza de ransomware creíble y persistente que ataca a organizaciones de múltiples sectores y zonas geográficas. A diferencia de algunos grupos de ransomware que se centran en un sector o una región concretos, Black Shrantac opera de forma oportunista —atacando allí donde las condiciones son propicias— y ha causado víctimas en los sectores de la industria manufacturera, los servicios financieros, la tecnología, la hostelería, el sector público y los servicios empresariales en diferentes zonas geográficas.

Lo que hace que este grupo sea especialmente destacable no es la novedad de su malware, sino la disciplina y la sofisticación operativa de su estrategia de intrusión. Black Shrantac combina técnicas de ataque bien consolidadas con una preferencia deliberada por herramientas comerciales legítimas, lo que dificulta la detección y complica la atribución. En esta entrada se analiza cómo opera el grupo, a qué deben prestar atención los defensores y qué pueden hacer las organizaciones para reducir su exposición.
El modelo de doble extorsión
El modelo de negocio principal de Black Shrantac es la doble extorsión. El ataque se desarrolla en dos fases: en primer lugar, el grupo sustrae grandes volúmenes de datos confidenciales del entorno de la víctima; a continuación, despliega un ransomware para cifrar archivos e interrumpir las operaciones. Posteriormente, la víctima se enfrenta a dos amenazas simultáneas: pagar para recuperar el acceso a los sistemas cifrados y pagar para evitar que los datos robados se hagan públicos.
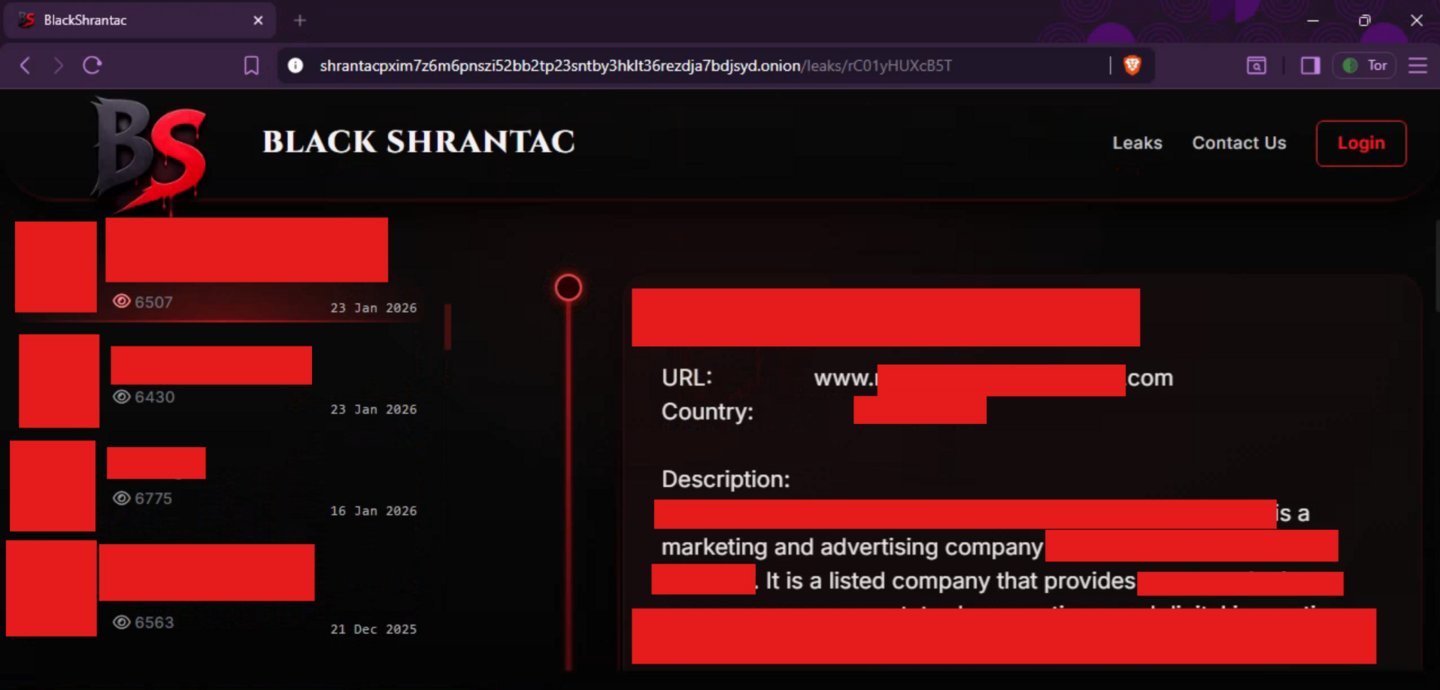
Para maximizar la presión, el grupo gestiona un sitio web dedicado a la filtración de datos en la red Tor, donde publica los nombres de las víctimas, las fechas de las filtraciones y datos de muestra como prueba de la violación de seguridad. Las filtraciones parciales de datos se utilizan como mecanismo de coacción contra las organizaciones que tardan en responder, una táctica que se ha convertido en habitual entre los operadores de ransomware más profesionales.
Es fundamental señalar que pagar el rescate no garantiza que los datos robados no se filtren. Las organizaciones que pagan pueden recuperar sus sistemas, pero siguen enfrentándose a las consecuencias reputacionales y normativas de una exposición pública de los datos. Esta realidad pone de relieve por qué la prevención y la detección temprana son mucho más valiosas que cualquier negociación posterior a la violación de la seguridad.
La comunicación con las víctimas se lleva a cabo exclusivamente a través de Tox, un protocolo de mensajería cifrada entre pares que evita los canales más rastreables y complica los esfuerzos de las fuerzas del orden para supervisar o interrumpir las negociaciones.

Acceso inicial: explotación del perímetro
Las intrusiones de Black Shrantac comienzan en el perímetro de la red. Se ha observado que el grupo aprovecha la vulnerabilidad CVE-2024-3400, una vulnerabilidad crítica de inyección de comandos que afecta a los dispositivos PAN-OS de Palo Alto Networks que ejecutan la pasarela o el portal GlobalProtect. Esta vulnerabilidad tiene una puntuación CVSS de 10,0 —el máximo— y permite a un atacante no autenticado ejecutar comandos arbitrarios del sistema operativo con privilegios de nivel root. Los dispositivos afectados ejecutaban PAN-OS 11.0.0, una versión que alcanzó el fin de su ciclo de vida en noviembre de 2024 y a la que no se le habían aplicado parches.
Una vez comprometido el dispositivo perimetral, el grupo emplea una técnica especialmente ingeniosa, similar a la de la cadena de suministro: inyecta un instalador MSI de GlobalProtect troyanizado en el propio portal de actualizaciones del cortafuegos. Los administradores que posteriormente descargan lo que creen que es una actualización de software legítima están, de hecho, ejecutando un paquete malicioso que instala las herramientas de acceso remoto del atacante. Este paso es notable porque se aprovecha la confianza: la propia infraestructura de la víctima se convierte en el mecanismo de distribución.
Establecimiento de un punto de apoyo: persistencia y acceso a credenciales
Tras el acceso inicial, Black Shrantac actúa con rapidez para establecer múltiples mecanismos de persistencia redundantes. El grupo implementa SimpleHelp —una herramienta comercial legítima de acceso remoto— como un servicio persistente de Windows, lo que proporciona un canal fiable de mando y control que se mimetiza con el tráfico administrativo normal. En algunos hosts, se implementa además Net Monitor for Employees Agent, un producto comercial de monitorización de terminales, y se reutiliza para mantener una comunicación encubierta con la infraestructura controlada por los atacantes.
El grupo también crea nuevas cuentas de dominio dentro del entorno de Active Directory de la víctima. La intención es establecer puntos de apoyo persistentes basados en credenciales que permitan al atacante volver a acceder al entorno incluso si se descubren y eliminan otros mecanismos de persistencia. Por otro lado, esto permite a los defensores establecer alertas claras si se crean dichas cuentas.
En cuanto al acceso mediante credenciales, el grupo utiliza klist.exe —una utilidad nativa de Windows— para enumerar las sesiones activas de Kerberos en los hosts comprometidos, recopilando tickets para utilizarlos en ataques de tipo «pass-the-ticket». Este enfoque de «living-off-the-land» evita el uso de herramientas de extracción de credenciales de terceros, que tendrían más probabilidades de activar los controles de detección de los puntos finales.
Desplazamiento por la red
Una vez dentro, Black Shrantac lleva a cabo un reconocimiento interno sistemático utilizando SoftPerfect Network Scanner, una utilidad comercial portátil que no requiere instalación y deja un rastro mínimo de rastros. Ejecutada bajo cuentas de dominio con credenciales legítimas, esta herramienta permite al grupo mapear los hosts activos, los servicios abiertos y la topología de la red antes de desplazarse lateralmente.
El movimiento lateral se basa en una combinación de técnicas. El RDP es el vector principal, con conexiones establecidas entre controladores de dominio, servidores y estaciones de trabajo, tanto con cuentas creadas por los propios atacantes como con cuentas comprometidas. Se utiliza PSExec para la ejecución remota de comandos a través de SMB. MightyViewer, una utilidad de control remoto basada en VNC, proporciona acceso interactivo mediante interfaz gráfica de usuario (GUI) a los hosts comprometidos. Además, SSHFS-Win, combinado con WinFsp, permite al atacante montar directorios remotos como unidades locales a través de SSH, lo que facilita el acceso discreto a los archivos sin generar los patrones de tráfico típicamente asociados a las herramientas de transferencia de archivos.
El uso sistemático de herramientas legítimas y disponibles en el mercado en todas las fases del ataque constituye una estrategia deliberada de evasión. Cada uno de estos productos tiene un uso legítimo plausible en un entorno empresarial, lo que dificulta distinguir la actividad del atacante de las operaciones administrativas normales.
Evasión de las defensas: allanando el camino
Antes de desplegar el ransomware, Black Shrantac desmantela sistemáticamente las defensas de la víctima. La protección en tiempo real de Microsoft Defender se desactiva mediante PowerShell. Cuando hay productos de seguridad para terminales de terceros, el grupo ejecuta las utilidades de desinstalación proporcionadas por los propios proveedores para eliminarlos por completo de los hosts comprometidos; cabe destacar que lo hace utilizando la cuenta de dominio creada previamente, lo que demuestra el vínculo operativo directo entre la creación de la cuenta y la evasión de las defensas.
Los registros de eventos de Windows se manipulan para limitar la visibilidad forense, y los binarios del cifrador se renombran con nombres de archivo genéricos para eludir los controles de detección basados en firmas que se basan en la coincidencia de nombres de archivo estáticos o de hash.
Despliegue del ransomware
La etapa final del ataque es el despliegue de la propia carga útil del ransomware. Black Shrantac utiliza múltiples binarios de cifrado que se ejecutan simultáneamente tanto mediante lanzamiento manual como a través de tareas programadas, una medida de redundancia diseñada para maximizar la cobertura del cifrado en caso de que se bloquee alguna vía de ejecución. El binario de cifrado principal sigue una convención de nomenclatura que sugiere que está diseñado para ejecutarse sin necesidad de privilegios de administrador, lo que amplía la gama de hosts a los que puede afectar.
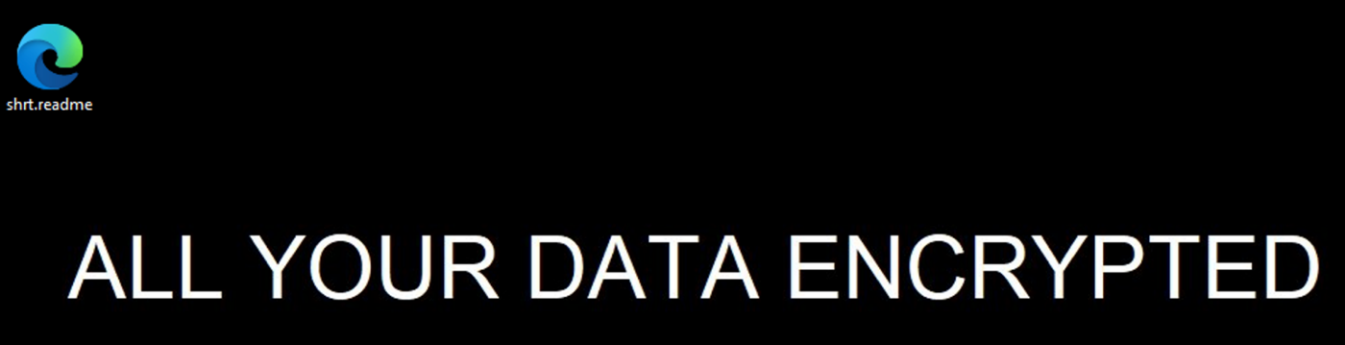
El cifrador utiliza una combinación de cifrado asimétrico y simétrico para cifrar el contenido de los archivos (el cifrador viene con una clave pública RSA integrada y la parte simétrica del cifrado se realiza mediante AES-256). A los archivos cifrados se les cambia el nombre por nombres aleatorios y se les asigna una extensión .shrt o .shrtt. Se coloca una nota de rescate llamada shrt.readme.html en los directorios afectados. El fondo de pantalla del escritorio se sustituye por una pantalla negra con el mensaje «ALL YOUR DATA ENCRYPTED». La persistencia del cifrador se logra mediante una tarea programada que se hace pasar por una tarea de actualización de OneDrive ejecutada con la cuenta SYSTEM.

La nota de rescate en sí está redactada en un lenguaje cuasi-comercial, presentando la intrusión como una transacción comercial y ofreciendo una prueba de descifrado de un pequeño número de archivos no críticos como medida para generar confianza —un patrón coherente con los manuales de estrategias de ransomware ya conocidos—.
Herramientas legítimas
El autor de la amenaza utilizó las siguientes herramientas legítimas:
| Herramienta | Tipo | Cómo la utilizó el autor de la amenaza |
| SimpleHelp | Herramienta comercial de RMM (gestión remota de equipos) y acceso remoto | Se implementa a través de un MSI malicioso, se ejecuta como SimpleService.exe y proporciona un canal C2 persistente y túneles en el sistema de archivos. |
| Agente Net Monitor for Employees | Agente comercial de monitorización de terminales | Se instala en el servidor y en las estaciones de trabajo para mantener una comunicación encubierta y extraer datos de telemetría. |
| MightyViewer (v1.4.14) | Cliente comercial de control remoto basado en VNC | Se ejecuta en el servidor para obtener sesiones interactivas de interfaz gráfica de usuario en los hosts comprometidos. |
| WinFsp / SSHFS-Win (código abierto) | Sistema de archivos en espacio de usuario / cliente SSHFS | Se utiliza para montar recursos compartidos remotos (sshfs) desde hosts controlados por el atacante, lo que facilita la preparación de datos y el movimiento lateral. |
| PsExec64 (Sysinternals) | Utilidad nativa de Windows para la ejecución remota | Se utiliza para ejecutar comandos en la estación de trabajo. |
| Visor de tickets de Kerberos (klist.exe) | Utilidad nativa de Windows | Se ejecuta para enumerar las sesiones de Kerberos (klist sessions) |
IoC
Se han observado los siguientes indicadores de compromiso (IoC) asociados a este actor malicioso:
Indicadores de malware
| Tipo | Valor | Fuente |
| Archivo de la nota de rescate | shrt.readme.html | Análisis estático |
| Título de la nota de rescate | Black Shrantac | HTML extraído |
| URL Onion | http://shrantacpxim7z6m6pnszi52bb2tp23sntby3hklt36rezdja7bdjsyd.onion/login | HTML extraído |
| Correo electrónico | BlackShrantacSupport@onionmail.org | HTML extraído |
| ID de Tox | EFE1A6E5C8AF91FB1EA3A170823F5E69A85F866CF33A4370EC467474916941042E29C2EA4930 | HTML extraído |
| Tarea programada | Tarea de actualización independiente de OneDrive-S-1-5-21-2044669157-2651620623-1195537775-1001 | Análisis estático |
| Fragmento de comando de persistencia | schtasks /Create /F /RU SYSTEM /SC HOURLY /TN " | Análisis estático |
| Extensión de archivo | .shrt | Análisis estático |
| Extensión de archivo | .shrtt | Análisis estático |
| Cadena de banner | TODOS TUS DATOS CIFRADOS | blob estático descodificado |
Indicadores de archivo
| Tipo | Indicador | Contexto |
| SHA-1 | f150e096d46d76e42bcbcc2faf472a1eb827db75 | GPAgent.exe - Componente del agente de GlobalProtect |
| SHA-1 | 11de2c3a18a494d7558bb67ab4162198086b0d0f | vhost.exe - Agente de instalación de SimpleHelp |
| MD5 | c8797cbe3c553daa613bdcd24efafe9d | GPAgent.exe |
Indicadores basados en el host
| Tipo | Indicador | Contexto |
| Servicio de Windows | SimpleService.exe (inicio automático) | Servicio de persistencia instalado en los controladores de dominio |
| Tarea programada | Tarea de actualización independiente de OneDrive-S-1-5-21-2044669157-2651620623-1195537775-1001 | Tarea programada camuflada; ejecuta 2.exe |
Indicadores de red
| Tipo | Indicador | Contexto |
| Dirección IP | 192.144.34.16 | Infraestructura C2 controlada por el actor; host de entrega de la carga útil |
| Dirección IP | 192.144.34.42 | Infraestructura C2 controlada por el actor |
| Dirección IP | 104.145.210.13 | Infraestructura C2 controlada por el actor |
| Dirección IP | 104.243.245.6 | Infraestructura C2 controlada por el actor |
| Dominio | dronemaker.org | Resolución DNS de C2 |
| URL | http://192.144.34.16/access/Remote%20Access-windows64-offline.exe | Entrega del agente de instalación de SimpleHelp (vhost.exe) |
| URL | https://github.com/winfsp/sshfs-win | Descarga de la herramienta SSHFS-Win |
| URL | https://github.com/winfsp/winfsp | Descarga de la herramienta WinFsp |
A qué deben prestar atención los responsables de seguridad
En todas las fases del ataque, hay señales de comportamiento observables que los equipos de seguridad pueden supervisar. En el perímetro, la aparición de archivos MSI inexplicables en el portal de GlobalProtect o el hecho de que los administradores ejecuten instaladores desde rutas del escritorio fuera de las ventanas de gestión de cambios deberían dar lugar a una investigación inmediata.
Dentro de la red, el hecho de que PowerShell invoque Invoke-WebRequest desde servidores a direcciones IP externas, la aparición de SimpleHelp, Net Monitor o MightyViewer en hosts donde el uso de estas herramientas no está autorizado, y la concesión de privilegios elevados a nuevas cuentas de dominio poco después de su creación son indicadores de compromiso de alta fiabilidad. La creación de tareas programadas por cuentas que no sean de SISTEMA y que hagan referencia a ejecutables en directorios en los que el usuario puede escribir, así como los restablecimientos de contraseñas de Active Directory realizados sin el correspondiente registro en el servicio de asistencia técnica, son igualmente significativos.
Para los equipos de detección, se recomienda específicamente una supervisión exhaustiva de la actividad de schtasks.exe, ya que las tareas programadas son fundamentales tanto para la persistencia como para la distribución de la carga útil del ransomware en el manual de estrategias de este grupo. También deben priorizarse las anomalías en las solicitudes de tickets de Kerberos (ID de evento 4769) y los eventos de inicio de sesión interactivo (ID de evento 4624, tipo de inicio de sesión 10) en cuentas genéricas o con nombre de servicio en múltiples hosts en intervalos de tiempo cortos.
Cómo reducir la exposición
La defensa contra Black Shrantac requiere controles de seguridad sistemáticos. La cadena de intrusión del grupo se basa casi por completo en técnicas conocidas que aprovechan errores de configuración comunes. Las siguientes medidas abordan las vulnerabilidades más importantes:
- Aplicar parches a todos los dispositivos conectados a Internet sin excepción. Existe un parche disponible para CVE-2024-3400. Aunque el dispositivo esté parcheado, conviene evaluar también su estado actual y la integridad de los clientes de software GlobalProtect instalados en él (por si los atacantes lograron explotarlo durante un intervalo de tiempo en el que aún no se había aplicado el parche). La gestión de parches es un control de seguridad importante que debe implementarse.
- Aplicar la autenticación multifactorial (MFA) en todos los accesos remotos. La MFA resistente al phishing —idealmente FIDO2— debería ser obligatoria para el acceso a VPN, RDP y todas las consolas administrativas. La aplicación de la MFA a nivel del proveedor de identidad, y no solo en la capa de aplicación, cierra las brechas que los atacantes explotan habitualmente.
- Implemente protección contra la manipulación en la seguridad de los terminales. Si un atacante puede desactivar su antivirus con un solo comando de PowerShell o con una utilidad de desinstalación del proveedor, la protección real que ofrece es mínima. La protección contra la manipulación, aplicada a través de la Política de Grupo o de una plataforma de gestión de dispositivos móviles, evita que esto suceda.
- Auditar y regular las herramientas de RMM. Mantener una lista blanca de herramientas de acceso remoto y supervisión aprobadas. Generar alertas ante la ejecución o instalación de cualquier software de RMM que no figure en la lista aprobada. Restringir las conexiones salientes desde los agentes de RMM aprobados únicamente a rangos de IP de servidores conocidos.
- Aísle y proteja la infraestructura de copias de seguridad. No se debe poder acceder a los servidores de copias de seguridad utilizando credenciales estándar del dominio. Las copias de seguridad inmutables, aisladas físicamente o ubicadas fuera de las instalaciones —que no puedan ser modificadas ni eliminadas por cuentas de administrador del dominio— constituyen la garantía más eficaz contra el cifrado del ransomware. Los procedimientos de recuperación deben someterse a pruebas periódicas; no basta con dar por sentado que funcionan.
- Segmente su red. Los controladores de dominio, los servidores y la infraestructura de copias de seguridad deben residir en segmentos de red dedicados con reglas de cortafuegos estrictas que impidan el movimiento lateral sin restricciones. Las estaciones de trabajo no deben poder acceder directamente a los servidores a menos que sea necesario por motivos operativos.
- Invierta en registro de eventos y visibilidad. Una retención corta de los registros —o la ausencia de registros— limita considerablemente la capacidad de detectar, investigar y contener una intrusión. Como mínimo, los registros de creación de procesos, eventos de inicio de sesión, creación de tareas programadas, instalación de servicios, solicitudes de tickets Kerberos, registros de bloqueo de scripts de PowerShell y cambios en las cuentas de Active Directory deben reenviarse a un SIEM centralizado y conservarse durante al menos doce meses.
Conclusión
Black Shrantac demuestra que un grupo disciplinado y bien organizado, armado con herramientas comunes y un manual de estrategias metódico, puede causar graves daños operativos y de reputación a las organizaciones que hayan dejado sin subsanar las deficiencias básicas de seguridad.
La preferencia deliberada del grupo por herramientas legítimas, sus mecanismos de persistencia redundantes y su enfoque sistemático para desactivar las defensas antes de desplegar el ransomware reflejan un nivel de madurez operativa que exige una postura defensiva igualmente madura. Las organizaciones que inviertan en los aspectos fundamentales —aplicación de parches, higiene de identidades, protección de terminales, segmentación de la red e integridad de las copias de seguridad— estarán en una posición significativamente mejor para detectar, contener o prevenir una intrusión de este tipo.
Referencias
Cyfirma: Informe semanal de inteligencia – 12 de diciembre de 2025
Ransom – DB – 27 de diciembre de 2025
BlackFog – 16 de diciembre de 2025
Blog «Have I Been Ransom» – 17 de septiembre de 2025
Ransomwhere.info – 24 de marzo de 2026
The Raven File – 14 de noviembre de 2025
Uso indebido del software de supervisión de empleados y de SimpleHelp en operaciones de ransomware
Palo Alto: incorporando la protección a GlobalProtect (CVE-2024-3400)
Para obtener más información, visite sales.cyber@marlink.com
PONTE EN CONTACTO CON NOSOTROS
Habla con un especialista de Marlink.
Tanto si está evaluando soluciones, planificando una actualización de su flota o haciendo frente a un problema urgente de conectividad, nuestro equipo está listo para ayudarle.

Especialistas en los sectores marítimo, de cruceros, náutico, energético, empresarial, de telecomunicaciones, humanitario, gubernamental y de defensa.

Sus datos se tratan de acuerdo con nuestra política de privacidad, que cumple con el RGPD.
PREFIERE CONTACTAR CON NOSOTROS DIRECTAMENTE

Cuéntenos cómo funciona su empresa
Rellene los datos que figuran a continuación y el especialista adecuado se pondrá en contacto con usted.
Perspectivas
Descubre nuestras últimas perspectivas y explora la vanguardia de la protección digital a través de nuestra selección de noticias, artículos y blogs de expertos.