Black Shrantac: unutar ransomware grupe koja koristi legitimne alate protiv globalnih organizacija
Detaljna analiza operatera ransomwarea koji se pojavio u rujnu 2025. i brzo širi i konsolidiraju svoje operacije

Od svog prvog potvrđenog pojavljivanja u rujnu 2025., Black Shrantac se etablirao kao vjerodostojna i ustrajna ransomware prijetnja koja cilja organizacije u više industrija i regija. Za razliku od nekih grupa koje distribuiraju ransomware i koje se usredotočuju na određeni sektor ili regiju, Black Shrantac djeluje oportunistički – napadajući gdje god su uvjeti povoljni – i zabilježio je žrtve u proizvodnji, financijskim uslugama, tehnologiji, ugostiteljstvu, javnom sektoru i poslovnim uslugama diljem različitih geografskih područja.

Ono što ovu skupinu čini osobito zapaženom nije novost njezina zlonamjernog softvera, već disciplina i operativna sofisticiranost njezina priručnika za upade. Black Shrantac kombinira dobro utvrđene tehnike napada s promišljenom prednošću legitimnih komercijalnih alata, čime se otežava otkrivanje i komplicira pripisivanje odgovornosti. Ovaj članak detaljno objašnjava kako grupa djeluje, na što bi se branitelji trebali pripaziti i što organizacije mogu učiniti kako bi smanjile svoju izloženost.
Model dvostruke ucjene
Glavni poslovni model grupe Black Shrantac je dvostruka iznuda. Napad se odvija u dvije faze: prvo grupa izvuče velike količine osjetljivih podataka iz okruženja žrtve, a zatim koristi ransomware za šifriranje datoteka i ometanje poslovanja. Žrtvi se potom postavljaju dvije istovremene prijetnje – da plati kako bi povratila pristup šifriranim sustavima i da plati kako bi spriječila javno objavljivanje ukradenih podataka.
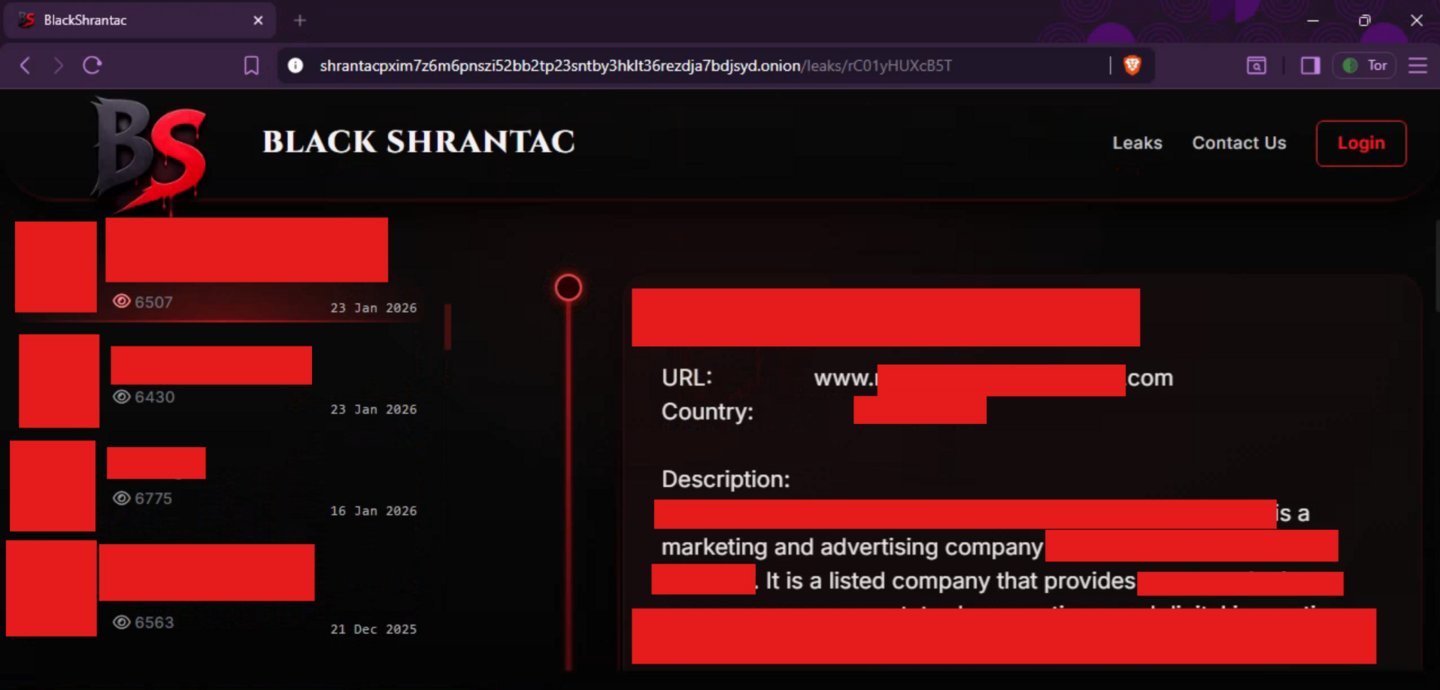
Kako bi maksimizirala pritisak, skupina upravlja namjenskom stranicom za curenje podataka na Tor mreži na kojoj objavljuje imena žrtava, datume povrede i primjere podataka kao dokaz kompromitiranja. Djelomična objavljivanja podataka koriste se kao mehanizam prisile protiv organizacija koje sporo reagiraju, taktika koja je postala standard među profesionalnijim operaterima ransomwarea.
Ključno je da plaćanje otkupnine ne jamči da ukradeni podaci neće biti objavljeni. Organizacije koje plate mogu oporaviti svoje sustave, ali se i dalje suočavaju s posljedicama po ugled i regulatornim posljedicama javne izloženosti podataka. Ova stvarnost naglašava zašto su prevencija i rano otkrivanje daleko vrijedniji od bilo kakvih pregovora nakon kompromitiranja.
Komunikacija s žrtvama odvija se isključivo putem protokola Tox, peer-to-peer šifriranog protokola za razmjenu poruka koji izbjegava lakše praćenje kanala i otežava napore policije da nadzire ili ometa pregovore.

Početni pristup: iskorištavanje perimetra
Upadovi grupe Black Shrantac započinju na perimetru mreže. Zabilježeno je da grupa iskorištava ranjivost CVE-2024-3400, kritičnu ranjivost injekcije naredbi koja pogađa uređaje Palo Alto Networks PAN-OS koji koriste pristupnik ili portal GlobalProtect. Ova ranjivost ima CVSS ocjenu 10.0 – maksimum – i omogućuje neautentificiranom napadaču izvršavanje proizvoljnih naredbi operativnog sustava s privilegijima root-a. Pogođeni uređaji koristili su PAN-OS 11.0.0, verziju koja je dosegla kraj životnog vijeka u studenom 2024. i za koju nisu bile primijenjene zakrpe.
Nakon što je uređaj na obodu kompromitiran, skupina koristi osobito domišljatu tehniku u stilu opskrbnog lanca: ubrizgava trojanski GlobalProtect MSI instalacijski program u sam portal za ažuriranja vatrozida. Administratori koji potom preuzmu ono što smatraju legitimnom softverskom nadogradnjom zapravo izvršavaju zlonamjerni paket koji instalira alate napadača za daljinski pristup. Ovaj je korak značajan jer iskorištava povjerenje – vlastita infrastruktura žrtve postaje mehanizam isporuke.
Uspostavljanje uporišta: trajnost i pristup vjerodajnicama
Nakon početnog pristupa, Black Shrantac brzo uspostavlja više redundantnih mehanizama za trajnu prisutnost. Skupina implementira SimpleHelp – legitiman komercijalni alat za daljinski pristup – kao trajnu Windows uslugu, čime osigurava pouzdani kanal za zapovijedanje i upravljanje koji se stapa s normalnim administrativnim prometom. Na nekim se hostovima dodatno postavlja Net Monitor for Employees Agent, komercijalni proizvod za nadzor krajnjih točaka, i preuređuje za održavanje tajne komunikacije s infrastrukturom pod kontrolom napadača.
Grupa također stvara nove korisničke račune unutar žrtvina okruženja Active Directory. Cilj je uspostaviti trajne uporišne točke za pristup vjerodajnicama koje napadaču omogućuju ponovni ulazak u okruženje čak i ako se drugi mehanizmi trajnosti otkriju i uklone. S druge strane, to obrambenim timovima omogućuje postavljanje jednostavnih alarmanih obavijesti ako se takvi računi stvore.
Što se tiče pristupa vjerodajnicama, grupa koristi klist.exe – nativnu Windows uslugu – za popisivanje aktivnih Kerberos sesija na kompromitiranim računalima, prikupljajući ulaznice (tickets) za upotrebu u napadima "pass-the-ticket". Ovaj pristup korištenja postojećih alata (living-off-the-land) izbjegava postavljanje alata trećih strana za ispis vjerodajnica, što bi vjerojatnije pokrenulo kontrole za otkrivanje na krajnjim točkama.
Krećući se kroz mrežu
Jednom unutar sustava, grupa Black Shrantac provodi sustavnu internu izviđačku djelatnost koristeći SoftPerfect Network Scanner, prijenosni komercijalni alat koji ne zahtijeva instalaciju i ostavlja minimalni trag. Izvršen pod legitimnim domenskim računima, ovaj alat grupi omogućuje mapiranje aktivnih hostova, otvorenih usluga i mrežne topologije prije bočnog kretanja.
Bočna se kretanja oslanjaju na kombinaciju tehnika. RDP je primarni vektor, a veze se uspostavljaju između kontrolora domene, poslužitelja i radnih stanica pod računima koje je stvorio napadač i kompromitiranim računima. PSExec se koristi za izvođenje naredbi na daljinu putem SMB-a. MightyViewer, alat za daljinsko upravljanje temeljen na VNC-u, omogućuje interaktivni GUI pristup kompromitiranim hostovima. SSHFS-Win u kombinaciji s WinFsp-om omogućuje napadaču mapiranje udaljenih direktorija kao lokalnih pogona putem SSH-a, što omogućuje neprimjetan pristup datotekama bez stvaranja obrazaca prometa koji se obično povezuju s alatima za prijenos datoteka.
Dosljedna upotreba legitimnih, komercijalno dostupnih alata u svakoj fazi napada namjerna je strategija izbjegavanja. Svaki od tih proizvoda ima vjerojatan legitiman slučaj upotrebe u poslovnom okruženju, što otežava razlikovanje aktivnosti napadača od uobičajenih administrativnih operacija.
Zaobilaženje obrane: čišćenje puta
Prije pokretanja ransomwarea, Black Shrantac sustavno razgrađuje obranu žrtve. Zaštita u stvarnom vremenu programa Microsoft Defender onemogućuje se putem PowerShella. Kada su prisutni proizvodi za sigurnost krajnjih točaka trećih strana, skupina pokreće alate za deinstalaciju koje je isporučio proizvođač kako bi ih u potpunosti uklonila s kompromitiranih hostova – pri čemu to čini pod prethodno stvorenim korisničkim računom domene, čime se pokazuje izravna operativna veza između stvaranja računa i zaobilaženja obrane.
Zapisnici događaja sustava Windows se mijenjaju kako bi se ograničila forenzička vidljivost, a binarne datoteke šifriratelja preimenuju se u generičke nazive kako bi se izbjegle kontrole otkrivanja temeljene na potpisima koje se oslanjaju na statično podudaranje naziva datoteke ili haša.
Implementacija ransomwarea
Završna faza napada je implementacija same ransomware payload-a. Black Shrantac koristi više binarnih datoteka šifra koje se izvršavaju istovremeno putem ručnog pokretanja i zakazanih zadataka, što je mjera redundantnosti osmišljena za maksimiziranje pokrivenosti šifriranja ako je bilo koji pojedinačni put izvršavanja blokiran. Primarna binarna datoteka šifra slijedi konvenciju imenovanja koja sugerira da je osmišljena za izvršavanje bez potrebe za administratorskim privilegijima, čime se širi raspon hostova na koje može utjecati.
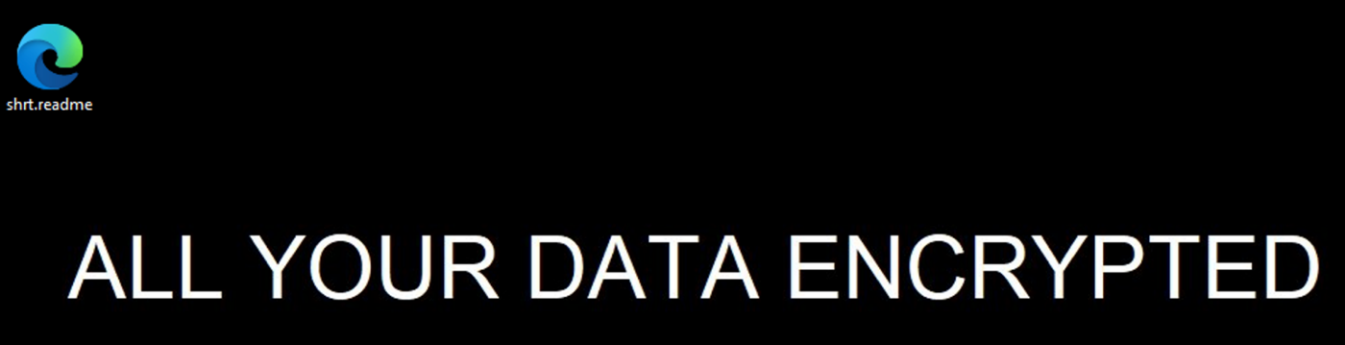
Šifriratelj koristi kombinaciju asimetričnog i simetričnog šifriranja za šifriranje sadržaja datoteka (šifriratelj dolazi s ugrađenim javnim RSA ključem, a simetrični dio šifriranja provodi se pomoću AES-256). Šifrirane datoteke preimenovane su u nasumične nazive i dobivaju nastavak .shrt ili .shrtt. Poruka za otkup naziva shrt.readme.html smješta se u pogođene direktorije. Pozadina radne površine zamjenjuje se crnim zaslonom s porukom "SVE VAŠE PODATKE ŠIFRIRALI SMO". Trajna aktivnost šifriratelja postiže se putem zakazanog zadatka koji se predstavlja kao zadatak ažuriranja OneDrivea, a koji se izvršava pod korisničkim računom SYSTEM.

Sama poruka o otkupnini napisana je kvazikomercijalnim jezikom, predstavljajući upad kao poslovnu transakciju i nudeći dokaz dešifriranja za mali broj nekritičnih datoteka kao mjeru izgradnje povjerenja – obrazac koji je u skladu s utvrđenim priručnicima za ransomware.
Legitimni alati
Sljedeći legitimni alati korišteni su od strane zlonamjernog aktera:
| Alat | Tip | Kako ju je izvršitelj prijetnje koristio |
| SimpleHelp | Komercijalni RMM / alat za daljinski pristup | Implementiran putem zlonamjernog MSI paketa, pokreće se kao SimpleService.exe, pruža trajni C2 kanal i tuneliranje datotečnog sustava. |
| Net Monitor for Employees Agent | Komercijalni agent za nadzor krajnjih točaka | Instaliran na poslužitelju i radnim stanicama radi održavanja tajne komunikacije i iznošenja telemetrije. |
| MightyViewer (v1.4.14) | Komercijalni VNC-bazirani klijent za daljinsko upravljanje | Pokrenut na poslužitelju radi dobivanja interaktivnih GUI sesija na kompromitiranim hostovima. |
| WinFsp / SSHFS-Win (open-source) | Datotečni sustav u korisničkom prostoru / SSHFS klijent | Koristi se za mapiranje udaljenih dijeljenih resursa (sshfs) s hostova pod kontrolom napadača, olakšavajući pripremu podataka i bočnu kretanje. |
| PsExec64 (Sysinternals) | Nativni Windows alat za daljinsko izvršavanje | Koristi se za izvođenje naredbi na radnoj stanici. |
| Kerberos preglednik ulaznica (klist.exe) | Nativna Windows uslužna aplikacija | Pokrenut za popis Kerberos sesija (klist sessions) |
IoCs
Sljedeći indikatori kompromitiranosti (IoCs) uočeni su u vezi s ovim izvršiteljem prijetnje:
Indikatori zlonamjernog softvera
| Vrsta | Vrijednost | Izvor |
| Datoteka otkupninske poruke | shrt.readme.html | statistička analiza |
| Naslov poruke o otkupnini | Crni Shrantac | izvučeni HTML |
| Onion URL | http://shrantacpxim7z6m6pnszi52bb2tp23sntby3hklt36rezdja7bdjsyd.onion/login | izvučeni HTML |
| E-pošta | BlackShrantacSupport@onionmail.org | izvučeni HTML |
| Tox ID | EFE1A6E5C8AF91FB1EA3A170823F5E69A85F866CF33A4370EC467474916941042E29C2EA4930 | izvađeni HTML |
| Zakazani zadatak | OneDrive Samostalni zadatak ažuriranja-S-1-5-21-2044669157-2651620623-1195537775-1001 | statistička analiza |
| Fragment naredbe Persistance | schtasks /Create /F /RU SYSTEM /SC HOURLY /TN " | statistička analiza |
| Proširenje datoteke | .shrt | statistička analiza |
| Proširenje datoteke | .shrtt | statistička analiza |
| Banner string | SVI VAŠI PODACI SU ŠIFRIRANI | dekodirana statička nakupina |
Oznake datoteka
| Tip | Indikator | Kontekst |
| SHA-1 | f150e096d46d76e42bcbcc2faf472a1eb827db75 | GPAgent.exe - komponenta GlobalProtect agenta |
| SHA-1 | 11de2c3a18a494d7558bb67ab4162198086b0d0f | vhost.exe - SimpleHelp instalacijski agent |
| MD5 | c8797cbe3c553daa613bdcd24efafe9d | GPAgent.exe |
Indikatori temeljeni na hostu
| Tip | Indikator | Kontekst |
| Windows usluga | SimpleService.exe (automatski pokret) | Persistance usluga instalirana na kontrolorima domene |
| Zakazani zadatak | OneDrive Standalone Update Task-S-1-5-21-2044669157-2651620623-1195537775-1001 | Prikriveni zakazani zadatak; izvršava 2.exe |
Mrežni indikatori
| Tip | Indikator | Kontekst |
| IP adresa | 192.144.34.16 | C2 infrastruktura pod kontrolom napadača; poslužitelj za isporuku tereta |
| IP adresa | 192.144.34.42 | C2 infrastruktura pod kontrolom napadača |
| IP adresa | 104.145.210.13 | C2 infrastruktura pod kontrolom aktera |
| IP adresa | 104.243.245.6 | C2 infrastruktura pod kontrolom aktera |
| Domena | dronemaker.org | C2 DNS rezolucija |
| URL | http://192.144.34.16/access/Remote%20Access-windows64-offline.exe | Dostava SimpleHelp instalacijskog agenta (vhost.exe) |
| URL | https://github.com/winfsp/sshfs-win | Preuzimanje alata SSHFS-Win |
| URL | https://github.com/winfsp/winfsp | Preuzimanje alata WinFsp |
Na što bi se branitelji trebali pripaziti
Tijekom svake faze napada postoje vidljivi signali ponašanja koje sigurnosni timovi mogu nadzirati. Na perimetru, neobjašnjive MSI datoteke koje se pojavljuju na portalu GlobalProtect ili administratori koji pokreću instalacijske programe s putanja na radnoj površini izvan vremenskih okvira za upravljanje promjenama trebali bi pokrenuti hitnu istragu.
Unutar mreže, pozivanje Invoke-WebRequest iz PowerShella s poslužitelja na vanjske IP adrese, pojava alata SimpleHelp, Net Monitor ili MightyViewer na računalima na kojima njihova upotreba nije odobrena te dodjeljivanje povišenih privilegija novim domenskim računima neposredno nakon njihova stvaranja sve su to pouzdani pokazatelji kompromitiranja. Stvaranje zakazanih zadataka od strane računa koji nisu SYSTEM, a koji referenciraju izvršne datoteke u direktorijima u koje korisnici mogu zapisivati, te resetiranja lozinki u Active Directoryju izvršena bez odgovarajućeg zapisa u sustavu za korisničku podršku, jednako su značajni.
Timovima za otkrivanje posebno se preporučuje agresivno praćenje aktivnosti datoteke schtasks.exe, budući da su zakazane zadatke središnje za postojanost i distribuciju ransomware isporuke u metodologiji ove skupine. Anomalije u zahtjevima za Kerberos ulaznice (ID događaja 4769) i interaktivni događaji prijave (ID događaja 4624, Vrsta prijave 10) za račune s generičkim ili nazivom usluge na više hostova u kratkim vremenskim razdobljima također bi trebali biti prioritet.
Kako smanjiti izloženost
Za obranu od grupe Black Shrantac potrebne su sustavne sigurnosne kontrole. Lanac upada te skupine gotovo u potpunosti ovisi o poznatim tehnikama usmjerenim na uobičajene pogrešne konfiguracije. Sljedeće mjere otklanjaju najznačajnije propuste:
- Instalirajte zakrpe na sve uređaje povezane s internetom bez iznimke. Za ranjivost CVE-2024-3400 dostupna je zakrpa. Čak i ako je uređaj zakrpljen, vrijedi procijeniti i trenutačno stanje uređaja te integritet softverskih klijenata Globalprotect na njemu (u slučaju da su napadači uspjeli iskoristiti ranjivost u razdoblju prije instalacije zakrpe). Upravljanje zakrpama važna je sigurnosna kontrola koju treba uspostaviti.
- Provedite višefaktorsku autentifikaciju za sav daljinski pristup. MFA otporna na phishing – idealno FIDO2 – trebala bi biti obavezna za VPN, RDP i sav pristup administratorskim konzolama. Provedba MFA na razini pružatelja identiteta, a ne samo na razini aplikacije, zatvara rupe koje napadači rutinski iskorištavaju.
- Implementirajte zaštitu od neovlaštenih izmjena na krajnjim točkama. Ako napadač može onemogućiti vaš antivirus jednim PowerShell nalogom ili alatom dobavljača za deinstalaciju, to pruža malo stvarne zaštite. Zaštita od neovlaštenih izmjena, koja se provodi putem grupne politike (Group Policy) ili platforme za upravljanje mobilnim uređajima, to sprječava.
- Provodite reviziju i upravljajte RMM alatima. Vodite popis odobrenih alata za daljinski pristup i nadzor. Podnosite obavijesti o izvršavanju ili instalaciji bilo kojeg RMM softvera koji nije na odobrenom popisu. Ograničite odlazne veze s odobrenih RMM agenata samo na poznate IP raspone poslužitelja.
- Izolirajte i zaštitite infrastrukturu za sigurnosno kopiranje. Poslužitelji za sigurnosno kopiranje ne bi trebali biti dostupni pomoću standardnih domenskih vjerodajnica. Nepromjenjive sigurnosne kopije, fizički odvojene od mreže ili pohranjene izvan lokacije, koje računi administratora domene ne mogu mijenjati ni brisati, najučinkovitije su osiguranje protiv šifriranja ransomwarea. Postupke oporavka treba redovito testirati – ne smije se samo pretpostavljati da rade.
- Segmentirajte svoju mrežu. Kontrolori domene, poslužitelji i infrastruktura za sigurnosno kopiranje trebali bi se nalaziti u namjenskim mrežnim segmentima s strogim pravilima vatrozida koja sprječavaju neograničeno bočno kretanje. Radna stanica ne bi trebala moći izravno pristupiti poslužiteljima, osim ako je to operativno potrebno.
- Uložite u evidenciju i vidljivost. Kratko zadržavanje zapisa – ili njihova potpuna odsutnost – značajno ograničava mogućnost otkrivanja, istraživanja i suzbijanja neovlaštenog ulaska. U najmanju ruku, događaji stvaranja procesa, prijave, stvaranja zakazanih zadataka, instalacije usluga, zahtjevi za Kerberos ulaznice, zapisi skripti PowerShella i promjene računa u usluzi Active Directory trebali bi se prosljeđivati u centralizirani SIEM sustav i čuvati najmanje dvanaest mjeseci.
Zaključak
Black Shrantac pokazuje da disciplinirana, dobro organizirana skupina naoružana komercijalnim alatima i metodičnim priručnikom može nanijeti tešku operativnu i reputacijsku štetu organizacijama koje su ostavile neotklonjene praznine u osnovnoj sigurnosnoj higijeni.
Namjerna sklonost skupine prema legitimnim alatima, njezini redundantni mehanizmi ustrajnosti i sustavan pristup onemogućavanju obrambenih mehanizama prije pokretanja ransomwarea odražavaju razinu operativne zrelosti koja zahtijeva jednako zrelu obrambenu poziciju. Organizacije koje ulažu u osnove – zakrpavanje, upravljanje identitetima, zaštitu krajnjih točaka, segmentaciju mreže i integritet sigurnosnih kopija – bit će u znatno boljoj poziciji za otkrivanje, suzbijanje ili sprječavanje ovakvog upada.
Reference
Cyfirma: Tjedno obavještajno izvješće – 12. prosinca 2025.
Ransom – DB – 27. prosinca 2025.
Blog Have I Been Ransom – 17. rujna 2025.
Ransomwhere.info – 24. ožujka 2026.
Datoteka Raven – 14. studenog 2025.
Zlouporaba softvera za nadzor zaposlenika i SimpleHepa u ransomware operacijama
Palo Alto - Uvođenje zaštite u GlobalProtect (CVE-2024-3400)
Iskorištavanje ranjivosti neautentificirane daljinske izvedbe koda u GlobalProtectu (CVE-2024-3400)
Za daljnje informacije, molimo posjetite sales.cyber@marlink.com
KONTAKTIRAJTE NAS
Razgovarajte sa stručnjakom tvrtke Marlink.
Bilo da procjenjujete rješenja, planirate nadogradnju flote ili se suočavate s hitnim problemom povezivosti, naš tim je spreman pomoći.

Stručnjaci za pomorski, kruzing, jahting, energetski, poslovni, telekomunikacijski, humanitarni, vladin i obrambeni sektor

Vaši se podaci obrađuju u skladu s našom politikom privatnosti usklađenom s GDPR-om
PREDUJMLJIVO NAS KONTAKTIRAJTE IZRAVNO

Recite nam o svom poslovanju
Ispunite detalje u nastavku i odgovarajući stručnjak će vas kontaktirati.
Uvidi
Pročitajte o našim najnovijim spoznajama i istražite najnovije trendove u digitalnoj zaštiti kroz naš odabrani izbor vijesti, članaka i stručnih blogova.