
Protege tus sistemas de TI y TO.
En todas partes, en todo momento.
A medida que las organizaciones modernizan y digitalizan sus operaciones, a menudo en emplazamientos remotos, sus sistemas digitales e industriales (TI y TO) se vuelven cada vez más vulnerables. Es hora de defender sus sistemas críticos frente a amenazas sofisticadas y en constante evolución, y de mantener el pleno cumplimiento normativo.


Las amenazas cibernéticas evolucionan rápidamente, y tú
también debes hacerlo.
Las presiones normativas se están intensificando, con la aparición en todo el mundo de nuevas leyes de protección de datos y nuevos requisitos de ciberseguridad para las tecnologías de la información (TI) y de la tecnología operativa (TO). En la UE, la Directiva revisada sobre seguridad de las redes y de la información (NIS2) exige medidas de ciberseguridad más estrictas, y las empresas se enfrentan a sanciones sustanciales en caso de incumplimiento.
Con nuestra plataforma de acceso remoto seguro y nuestros controles cibernéticos de nivel industrial, puedes garantizar una conectividad cifrada, conforme a la normativa y resiliente en todos tus sistemas corporativos y operativos, incluidos los de emplazamientos remotos o distribuidos. Esto significa preservar la confidencialidad, la integridad y la disponibilidad de tus datos, y mantener las operaciones en funcionamiento de forma segura. Incluso ante una amenaza.
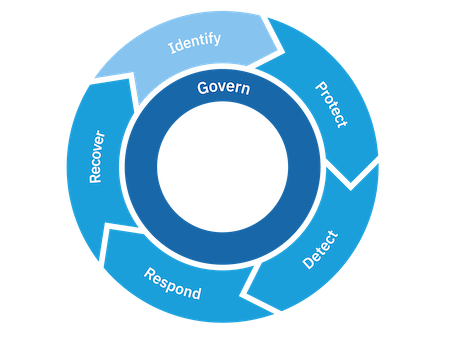
Alineado con:
Le guiamos hacia una ciberresiliencia total.
Autenticación multifactorial (MFA) y acceso condicional
Detenga el robo de credenciales antes de que se produzca con la autenticación multifactorial gestionada de Marlink, una capa de defensa esencial para los entornos operativos más exigentes del mundo. Las contraseñas débiles o robadas siguen siendo la principal causa de las brechas de seguridad, y la autenticación multifactorial (MFA) subsana esa brecha al verificar a cada usuario mediante un segundo factor de confianza antes de concederle el acceso. Diseñada para tu sector, nuestra solución funciona de forma fiable incluso con conexiones de bajo ancho de banda e intermitentes, por lo que la seguridad nunca depende de una conexión perfecta. Nos encargamos de la implementación, la configuración de políticas y la gestión continua, lo que libera de esta carga a tu equipo al tiempo que refuerza la protección del correo electrónico, las aplicaciones y los sistemas críticos. Escalable en todas las ubicaciones, la MFA de Marlink te garantiza que solo las personas autorizadas accedan a tus activos más sensibles, independientemente del lugar desde el que se conecten.

Implementación totalmente gestionada y control de políticas, lo que elimina la principal causa de las brechas de seguridad: el robo de credenciales.
Acceso remoto privilegiado (PRA) de Marlink
La solución de acceso remoto privilegiado (PRA) de Marlink protege los entornos de TI y TO mediante la seguridad de las conexiones remotas, la gestión de los privilegios de los usuarios y la prevención del uso indebido de credenciales. Dado que los atacantes aprovechan cada vez más las credenciales robadas en lugar de las vulnerabilidades del sistema, PRA garantiza que solo los usuarios autorizados obtengan acceso y que cada sesión sea supervisada, controlada y auditable. Mediante una autenticación avanzada, la aplicación del principio de «privilegio mínimo» y la inyección segura de credenciales, el PRA de Marlink elimina las credenciales compartidas y refuerza la protección de la identidad. Ofrece supervisión, grabación y auditoría de sesiones en tiempo real para garantizar una visibilidad total y el cumplimiento de las normas internacionales.

Diseñado para TI y TO
Mantenga sus operaciones eficientes, conformes con la normativa y protegidas frente a las amenazas en constante evolución relacionadas con la identidad.
Seguridad de terminales (EDR) para TI
Los puntos finales son el primer punto de entrada para los atacantes. Nuestra seguridad de puntos finales para TI protege sus ordenadores y servidores mediante detección basada en firmas y en el comportamiento impulsada por IA, bloqueando tanto las amenazas conocidas como las desconocidas. Supervisa la actividad a través del Cyber Portal y actúa de forma remota para iniciar análisis, poner archivos en cuarentena y bloquear dispositivos USB. Añade nuestro servicio SOC para obtener supervisión 24/7, análisis experto de amenazas y respuesta rápida. La gestión integrada de activos y riesgos, así como los informes de seguridad, te ayudan a cumplir con la normativa.

24/7
La red global de SOC, con sedes en Uruguay, Palma, Zagreb, Róterdam y Bangkok, ofrece una verdadera protección las 24 horas del día, independientemente de dónde se desarrollen sus operaciones.
Seguridad de terminales (EDR) para OT
Nuestra solución de seguridad de terminales para OT protege entornos industriales, desde buques y plataformas marítimas hasta instalaciones energéticas y de fabricación. Diseñada para sistemas de control y dispositivos heredados, protege estaciones de trabajo, interfaces hombre-máquina (HMI), controladores lógicos programables (PLC), sistemas SCADA y equipos de campo contra malware, accesos no autorizados y manipulación de la configuración, sin interrumpir las operaciones. Ligera y adaptada a la tecnología operativa (OT), combina la detección pasiva, la prevención de malware y el bloqueo de aplicaciones con una instalación automatizada y una supervisión 24/7 a cargo de nuestra red global de SOC. La visibilidad continua, la evaluación de riesgos y la generación de informes detallados facilitan el cumplimiento de las normas IACS UR E26, IEC 62443, NIS2 e ISO 27001. Sus operaciones se mantienen seguras, conformes con la normativa y resilientes.
24/7
La red global SOC, con sedes en Uruguay, Palma, Zagreb, Róterdam y Bangkok, ofrece una verdadera protección las 24 horas del día, independientemente de dónde se desarrollen sus operaciones.
Detección y respuesta de red (NDR)
El NDR de Marlink proporciona la máxima defensa desde dentro, supervisando continuamente las redes de TI y TO para descubrir amenazas ocultas que los cortafuegos y los antivirus no pueden detectar. Mediante la inteligencia artificial, el aprendizaje automático y el análisis de comportamiento, identifica anomalías en tiempo real y alerta al instante a nuestra red global de SOC en Uruguay, Palma, Zagreb, Róterdam y Bangkok para una respuesta rápida. Totalmente integrado con las plataformas XDR, SIEM, SOAR y UTM de Marlink, el NDR ofrece una visibilidad profunda, mitigación automatizada y análisis forense en toda su red.
Diseñado tanto para sistemas OT heredados como modernos, ayuda a cumplir normas internacionales como IACS UR E26, IEC 62443, NIS2 e ISO 27001, lo que garantiza que sus operaciones sean seguras, cumplan con la normativa y sean resilientes frente a las amenazas cibernéticas en constante evolución.
Segmentación de redes de TI/TO
La segmentación de redes IT/OT de Marlink constituye la primera línea de defensa para las operaciones conectadas. A medida que las redes de TI y TO convergen, aísla los sistemas críticos para impedir que los atacantes se muevan libremente, al tiempo que garantiza la continuidad del negocio. Impulsada por la plataforma TO de Marlink Cyber, crea zonas seguras, aplica cortafuegos avanzados y utiliza la microsegmentación para bloquear las amenazas laterales. Diseñada para funcionar en entornos marítimos y offshore exigentes, garantiza que sus operaciones sean resilientes y cumplan con normas internacionales como IACS UR E26, IEC 62443, NIS2 e ISO 27001.
24/7
La red global de SOC, con sedes en Uruguay, Palma, Zagreb, Róterdam y Bangkok, ofrece una verdadera protección las 24 horas del día, independientemente de dónde se desarrollen sus operaciones.
Sistema de engaño (honeypot) de Marlink para TI y TO
El sistema de engaño de Marlink añade una capa de defensa sigilosa a sus redes de TI y TO, atrayendo a los atacantes hacia trampas controladas en lugar de hacia activos reales. Actuando como un señuelo realista o «honeypot», imita sistemas de gran valor para detectar intrusiones de forma temprana, capturar el comportamiento de los atacantes y proporcionar información útil sin interrumpir las operaciones. Diseñado tanto para su implementación virtual como física, refuerza la protección de dispositivos de TI y TO, como PLC, RTU y SCADA. Al detectar amenazas avanzadas con mayor antelación y desviarlas de los activos críticos, el sistema de engaño de Marlink convierte las tácticas de los atacantes en una ventaja para ti, proporcionándote información, rapidez y confianza para adelantarte a los riesgos cibernéticos.
Gestión unificada de amenazas (UTM) de Marlink
La gestión unificada de amenazas (UTM) de Marlink ofrece una solución de ciberseguridad «todo en uno» que protege tanto las redes de TI como las de TO a través de una única plataforma fácil de gestionar. Al combinar un cortafuegos de última generación, prevención de intrusiones, antivirus, bloqueo de malware y capacidades de SD-WAN, protege los entornos empresariales e industriales frente a las ciberamenazas en constante evolución. Diseñado para infraestructuras complejas y remotas, el UTM de Marlink permite una conectividad segura a través de enlaces por satélite y terrestres, al tiempo que proporciona una visibilidad profunda de la red, control de aplicaciones y opciones de segmentación adaptadas a los sistemas de tecnología operativa (OT).

Marlink UTM simplifica la protección de la red, mejora la eficiencia operativa y refuerza la resiliencia, proporcionando una seguridad unificada e inteligente en todas las capas de sus operaciones.
Centro de Operaciones de Seguridad (SOC) para TI/TO
Anticípate a los ciberataques con el Centro de Operaciones de Seguridad (SOC) unificado de TI/TO de Marlink, un centro de defensa totalmente gestionado y operativo las 24 horas del día, los 7 días de la semana, diseñado para los sectores más exigentes del mundo. Nuestra red global de SOC, con sedes en Uruguay, Palma, Zagreb, Róterdam y Bangkok, ofrece una verdadera protección ininterrumpida, independientemente de dónde se desarrollen tus operaciones. Combinando la automatización avanzada con el análisis humano especializado, el SOC de Marlink ofrece supervisión, detección y respuesta a incidentes en tiempo real tanto en entornos de TI como de TO. Proporciona a las organizaciones una visibilidad unificada y una defensa más inteligente, gracias a tecnologías de última generación como SIEM, XDR, SOAR y aprendizaje automático. Simplificamos el cumplimiento normativo, ayudándole a cumplir con estándares internacionales como IACS UR E26/E27, NIS2, DORA e ISO 27001, mientras que nuestro enfoque proactivo, que utiliza tecnología de engaño, búsqueda continua de amenazas e inteligencia procesable, garantiza que las amenazas se neutralicen antes de que puedan causar daños. Escalables y rentables, las opciones de SOC gestionado, híbrido y abierto de Marlink crecen al ritmo de su negocio, lo que le ofrece la tranquilidad de saber que sus activos digitales están siempre protegidos.
24/7
La red global de SOC, con sedes en Uruguay, Palma, Zagreb, Róterdam y Bangkok, ofrece una verdadera protección las 24 horas del día, independientemente de dónde se desarrollen sus operaciones.
Simplificamos el cumplimiento normativo, ayudándole a cumplir con estándares internacionales como IACS UR E26/E27, NIS2, DORA e ISO 27001.
Inteligencia sobre amenazas cibernéticas (CTI)
El servicio de Inteligencia sobre amenazas cibernéticas de Marlink le ayuda a ir un paso por delante de los ciberataques al proporcionar información en tiempo real y específica del sector, tanto para entornos de TI como de TO. Ofrece información útil sobre amenazas en constante evolución, vulnerabilidades y el comportamiento de los atacantes, lo que le permite anticiparse, detectar y responder antes de que los incidentes afecten a sus operaciones. Con el respaldo de más de 600 fuentes fiables e integrado con CERT globales como Norma, M-CERT y MTS-ISAC, el servicio CTI de Marlink combina un análisis en profundidad, informes contextuales y una integración perfecta con tus herramientas de ciberseguridad existentes para ofrecer una estrategia de defensa completa.

Más de 600
fuentes fiables, integradas con CERT globales como Norma, M-CERT y MTS-ISAC.
Evaluación de cumplimiento y deficiencias
Le ayudamos a identificar los incumplimientos y a priorizar las medidas correctivas para reducir el riesgo y reforzar su resiliencia frente a los ciberataques. Mediante la revisión de la documentación, entrevistas y evaluaciones estructuradas, comparamos su organización con las normas y regulaciones que más le importan, desde la NIS2 y la ISO 27001 hasta el NIST, TISAX, la IEC 62443 y los marcos específicos del sector. Le ofrecemos una estrategia de seguridad a medida que agiliza su cumplimiento normativo y le ayuda a evitar costosas sanciones.
Abarca NIS2, ISO 27001, NIST, TISAX, IEC 62443 y más
Acelera el cumplimiento normativo y reduce las sanciones
Gestión y evaluación de riesgos
Ayudamos a su organización a identificar, evaluar y gestionar de forma proactiva los riesgos de ciberseguridad antes de que afecten a su negocio. Combinando el contexto empresarial, una metodología contrastada y un registro estructurado de riesgos, le ayudamos a priorizar el tratamiento de los riesgos, a garantizar el cumplimiento normativo, a proteger los activos críticos y a reducir la exposición financiera y operativa. Proporcionamos una mayor resiliencia, una toma de decisiones fundamentada y una mejor continuidad del negocio.

Metodología de riesgo y registro a medida
Reduce el riesgo financiero y operativo
Revisión de la configuración de seguridad
Le ofrecemos una visión clara del estado de seguridad de su organización mediante la evaluación de las configuraciones de los sistemas según los criterios de referencia del Center for Internet Security (CIS), reconocidos a nivel mundial. A través de un análisis en profundidad basado en el riesgo, identificamos configuraciones erróneas y brechas de seguridad, y le proporcionamos medidas correctivas priorizadas y aplicables. Le ayudamos a reforzar su postura de seguridad, mejorar el cumplimiento normativo y reducir su exposición a las amenazas cibernéticas.
En consonancia con los criterios de referencia del CIS
Corrección priorizada y basada en el riesgo
Programa de gestión de la ciberseguridad
Aunamos personas, procesos y tecnología para sentar las bases que necesita para cumplir con todas las normativas y estándares de ciberseguridad. Partiendo de los resultados de su gestión de riesgos y de su evaluación de deficiencias, definimos funciones y responsabilidades claras, y desarrollamos e implementamos un conjunto de políticas, procedimientos y controles adaptados a su organización. Le ayudamos a integrar la ciberseguridad en sus procesos empresariales cotidianos, con una responsabilidad clara y prácticas conformes a la normativa y sostenibles.

Combina la gestión de riesgos y la evaluación de deficiencias
Funciones, políticas, procedimientos y controles definidos
Gestión de riesgos de terceros
Le ayudamos a identificar, evaluar y gestionar los riesgos que plantean sus proveedores a lo largo de todo su ciclo de vida. Mediante una evaluación estructurada de los proveedores, una supervisión continua y el desarrollo de procesos estructurados, le ayudamos a prevenir brechas de seguridad y el robo de datos, al tiempo que garantizamos que sus socios cumplan con los estándares de seguridad necesarios. Le ofrecemos una mayor visibilidad del riesgo de los proveedores, una mayor resiliencia operativa y una mayor confianza por parte de las partes interesadas.
Cobertura de riesgos durante todo el ciclo de vida
Reduce la exposición a ataques en la cadena de suministro
Gestión de la continuidad del negocio (BCM)
Le ayudamos a mantener la sostenibilidad de sus operaciones más críticas ante interrupciones graves, para que pueda recuperarse rápidamente con un impacto mínimo en el valor, la reputación y la confianza de las partes interesadas. Mediante un análisis estructurado del impacto en el negocio, planes de continuidad y recuperación probados y una mejora continua, ayudamos a su equipo directivo a tomar decisiones informadas y conscientes de los riesgos incluso bajo presión. Le ayudamos a reducir el tiempo de inactividad, acelerar la recuperación y respaldar la continuidad de su negocio a largo plazo.
Planes de recuperación y manuales de actuación probados
Recuperación más rápida, tiempo de inactividad reducido
Programa de concienciación y lucha contra el phishing
Sus empleados son su primera línea de defensa y uno de los objetivos más habituales de los ciberdelincuentes. Le ayudamos a evaluar y reducir el riesgo cibernético humano mediante simulaciones realistas de phishing, formación estructurada en concienciación y aprendizaje continuo. Le ayudamos a crear una cultura de seguridad más sólida, a lograr mejoras cuantificables en la concienciación de los usuarios, a garantizar el cumplimiento normativo y a reducir el riesgo de sufrir ataques de phishing exitosos.

Simulaciones realistas de phishing
Formación continua en concienciación
vCISO
Ofrecemos liderazgo en ciberseguridad a nivel ejecutivo para ayudar a su organización a identificar, gestionar y reducir los riesgos cibernéticos que podrían afectar a sus operaciones empresariales, su reputación y sus resultados financieros. A través de una gobernanza estratégica, una gestión coordinada de la seguridad y una toma de decisiones basada en el riesgo, alineamos la ciberseguridad con sus objetivos empresariales y los requisitos normativos. Le ofrecemos una mayor resiliencia, una mejor supervisión ejecutiva y un liderazgo experto en materia de CISO, sin el coste que supone contar con un recurso interno a tiempo completo.

Liderazgo ejecutivo en ciberseguridad
Gobernanza estratégica
Simulacros de respuesta ante incidentes
Ofrecemos simulaciones de respuesta a incidentes —a través de ejercicios de simulación y de nuestro simulador de conflictos cibernéticos— para proporcionarle una forma estructurada y realista de ensayar la toma de decisiones, la comunicación y la coordinación en situaciones de crisis en respuesta a un incidente cibernético simulado, sin interrumpir el funcionamiento de sus sistemas reales. Estos ejercicios le ayudan a identificar deficiencias en sus planes de respuesta ante incidentes, aclarar funciones y responsabilidades, y reforzar la coordinación entre sus equipos técnicos y de negocio. Le ayudamos a desarrollar una mayor preparación ante incidentes, una mejor resiliencia organizativa y una mayor confianza para cuando se produzca un incidente real.
Ejercicios de simulación y simulador de conflictos cibernéticos
Sin interrupciones en los sistemas en funcionamiento
Evaluación de vulnerabilidades
Identificamos y abordamos de forma proactiva las debilidades de seguridad en sus entornos de TI y TO antes de que puedan ser explotadas. Combinando herramientas automatizadas con la validación de expertos, eliminamos los falsos positivos y entregamos un informe claro y práctico con recomendaciones aplicables, para que usted consiga un mayor cumplimiento normativo, reduzca el tiempo de inactividad y tenga mayor confianza en su postura de seguridad.

Cobertura de TI y TO
Informes validados por expertos y libres de falsos positivos
Pruebas de penetración
Simulamos ataques reales en sus aplicaciones, infraestructura y sistemas de identidad (incluidos entornos web, API, móviles, externos, internos, inalámbricos y de Active Directory/Entra ID) para detectar vulnerabilidades explotables antes de que lo hagan los atacantes. En función de sus necesidades, realizamos evaluaciones de tipo «caja negra», «caja gris» o «caja blanca», lo que le ofrece total flexibilidad, desde pruebas sin acceso hasta pruebas con acceso completo. Cada proyecto concluye con recomendaciones claras y priorizadas para subsanar las deficiencias identificadas.

Pruebas de caja negra, gris y blanca

Abarca aplicaciones, infraestructura y Active Directory/Entra ID
Red Teaming
Vamos más allá de las pruebas de penetración tradicionales, simulando actores maliciosos del mundo real mediante escenarios de ataque encubiertos y multicapa, emulación de adversarios e ingeniería social. A través de ejercicios de equipos «Rojo» contra «Azul», ponemos a prueba sus capacidades de detección y respuesta en condiciones realistas, descubriendo vulnerabilidades antes de que los atacantes reales puedan aprovecharlas. Cada proyecto concluye con un informe de amenazas personalizado y recomendaciones prácticas para reforzar su ciberresiliencia.

Simulación de adversarios del mundo real
Informes personalizados sobre amenazas y recomendaciones
Purple Teaming
Tendemos un puente entre el ataque y la defensa, combinando las simulaciones de ataque del «Red Team» con las estrategias del «Blue Team» en un ejercicio colaborativo y continuo. A través de ciclos de retroalimentación de ataques en tiempo real y pruebas basadas en inteligencia sobre amenazas, le ayudamos a mejorar la detección, la respuesta y la resiliencia general a lo largo del tiempo, con el fin de lograr una postura de seguridad más sólida, una mejor preparación ante los requisitos normativos y un aumento cuantificable de la madurez en materia de seguridad.

Combina la experiencia de los equipos «Red» y «Blue»
Bucles de retroalimentación de ataques en tiempo real
Servicios de pruebas avanzadas
Vamos más allá de las evaluaciones estándar para abarcar áreas especializadas y de alto riesgo, incluyendo pruebas de seguridad de productos, revisión de código seguro y evaluaciones de entornos de tecnología operativa (OT). Nuestros expertos combinan una profunda experiencia técnica con metodologías específicas del sector para detectar vulnerabilidades en software, hardware y sistemas industriales a lo largo de todo su ciclo de vida. Cada proyecto ofrece recomendaciones claras y prácticas adaptadas a tu entorno.
Seguridad de los productos y revisión del código seguro

Pruebas de infraestructura y del entorno de tecnología operativa (OT)
Las amenazas cibernéticas son reales.
Las cifras hablan por sí solas: los ciberataques son más costosos y frecuentes que nunca. ¿Puede permitirse su organización no estar preparada?
4,4 millones de dólares
Coste medio global de una filtración de datos en 2025
1 millón de dólares
Pago medio por ransomware cuando las organizaciones acceden a pagar (2025)
Seguridad en la que puedes confiar.
Nuestro compromiso con la ciberseguridad goza de reconocimiento a todos los niveles: a través de premios y colaboraciones de la empresa, y de más de 150 certificaciones individuales validadas por organismos independientes. Nuestro equipo amplía continuamente su experiencia, lo que garantiza que nuestros conocimientos no dejen de crecer. Asóciate con un líder que demuestra su excelencia cada día.




«Creemos que la verdadera seguridad es sinónimo de empoderamiento. Gracias a nuestra amplia experiencia en los sectores de la energía, el sector marítimo y las infraestructuras críticas, transformamos la forma en que prosperas de manera segura. Garantizamos la continuidad operativa tanto de tus entornos de tecnología operativa (OT) como de tecnología de la información (IT), así como el cumplimiento normativo dondequiera que operes».
Soluciones para proyectos nuevos y proyectos de reacondicionamiento.
Integración de la ciberseguridad desde el concepto hasta la puesta en marcha.
Cada proyecto es único, ya se trate de una implementación «Greenfield» (nueva construcción) o de una actualización «Brownfield» (infraestructura existente). Con la cartera unificada de Marlink Cyber, simplificamos ambos procesos.
Para entornos «Greenfield», integramos la seguridad desde cero, incorporando la protección de TI y TO en la arquitectura del sistema, lo que garantiza el pleno cumplimiento de normas internacionales como IACS UR E26, IEC 62443 y NIS2. Desde la segmentación segura de la red hasta la seguridad de los terminales y la integración del SOC, nuestras soluciones están preparadas para proteger incluso antes de que comiencen las operaciones.
Para entornos «Brownfield», ofrecemos adaptaciones y modernizaciones rentables. Mediante las soluciones modulares de Marlink Cyber, como NDR, EASM, UTM y la gestión de vulnerabilidades, mejoramos la infraestructura existente sin interrupciones. Nuestros expertos garantizan transiciones fluidas, un tiempo de inactividad mínimo y mejoras cuantificables en visibilidad, control y resiliencia.
Con el respaldo de nuestra red global de SOC, análisis avanzados y experiencia en cumplimiento normativo, Marlink Cyber permite a las organizaciones reforzar tanto los sistemas nuevos como los heredados. Con nosotros, da igual si se trata de un entorno «Greenfield» o «Brownfield»: tus operaciones estarán seguras, cumplirán con la normativa y estarán preparadas para el futuro.
Respuestas a tus preguntas sobre ciberseguridad
Todo lo que necesitas saber sobre cómo proteger tus sistemas de TI y TO.
Marlink Cyber es un proveedor de servicios gestionados de ciberseguridad especializado en los sectores marítimo, de la energía offshore, del petróleo y el gas, y de la náutica de recreo. Protegemos los entornos de TI y de tecnología operativa (OT) a través de nuestro Unified Cyber Portal, que integra la detección de puntos finales, la detección y respuesta de red, la gestión de cortafuegos, el acceso remoto y la seguridad de la tecnología operativa (OT) en una única plataforma gestionada por nuestro equipo experto del SOC.
Trabajamos con organizaciones de todo tipo, en todos los sectores. Dicho esto, nuestras raíces y nuestra mayor experiencia se encuentran en el sector marítimo y de la energía offshore: compañías navieras, operadores de buques, plataformas offshore, organizaciones portuarias y propietarios de superyates confían en nosotros para garantizar la seguridad de sus operaciones más complejas, remotas y conectadas.
Sí. Marlink se especializa en la seguridad tanto de entornos de TI corporativos como de tecnología operativa (OT). Nuestros servicios están diseñados para abordar los diferentes riesgos, tecnologías y limitaciones operativas que se dan en entornos industriales, marítimos, offshore y otras infraestructuras críticas.
Nuestro Centro de Operaciones de Seguridad (SOC) funciona según un modelo «follow-the-sun», con analistas que cubren todas las zonas horarias las 24 horas del día. Esto significa que su entorno se supervisa activamente las 24 horas del día, los 7 días de la semana y los 365 días del año, no solo mediante alertas automatizadas, sino también por parte de analistas humanos con experiencia. Cada alerta se revisa, se clasifica y se le da respuesta. Tanto si se produce un incidente a las 3 de la madrugada en un buque en el Pacífico como durante un fin de semana en puerto, nuestro equipo del SOC se encarga de ello.
Sí. El cumplimiento normativo es una parte fundamental de nuestra actividad. Contamos con una amplia experiencia en los marcos normativos y las regulaciones relevantes para nuestros sectores, incluidas las directrices de la OMI de 2021 sobre gestión de riesgos cibernéticos marítimos, la NIS2, la norma IEC 62443 para entornos de tecnología operativa (OT) y requisitos específicos del sector, como las normas E26/E27 para buques de nueva construcción. Nuestros servicios están diseñados para proporcionar tanto los controles técnicos como las pruebas de dichos controles que exigen los auditores y, en el sector marítimo, los Estados de abanderamiento. Podemos ayudarle a evaluar su situación actual, subsanar las deficiencias y mantener el cumplimiento normativo de forma continua a lo largo del tiempo.
El marco adecuado depende de su sector, entorno operativo, obligaciones normativas y objetivos empresariales. Marlink ayuda a las organizaciones a identificar las normas más relevantes —como NIS2, IEC 62443, ISO 27001, DORA o IACS UR E26/E27— y a desarrollar una hoja de ruta práctica hacia el cumplimiento normativo y la ciberresiliencia a largo plazo.
Los entornos marítimos, offshore y energéticos son fundamentalmente diferentes de la informática de oficina. Los buques operan en lugares remotos con conectividad por satélite, ancho de banda limitado y sistemas de tecnología operativa (OT) a los que no basta con aplicar parches o reiniciar. Nuestro equipo comprende estas limitaciones y diseñamos nuestras soluciones teniendo en cuenta estas circunstancias. Combinamos un profundo conocimiento del sector, un «Unified Cyber Portal» creado específicamente para este fin y un SOC dotado de analistas que conocen la diferencia entre el ECDIS de un buque y una estación de trabajo empresarial.
La incorporación está estructurada para minimizar las interrupciones en las operaciones. Comenzamos con un análisis de activos y una evaluación de riesgos, implementamos nuestra pila de monitorización (normalmente EDR, NDR y gestión de cortafuegos) e integramos su entorno en nuestro SOC en cuestión de semanas. En el caso de buques de nueva construcción o implementaciones desde cero, podemos planificar la arquitectura de seguridad desde el principio. Su equipo de incorporación dedicado le guiará en cada paso del proceso.
La ciberseguridad no es una tarea que se realice una sola vez. Recomendamos revisar su postura de seguridad periódicamente y siempre que se produzcan cambios significativos a nivel empresarial, operativo o normativo. Las revisiones periódicas ayudan a las organizaciones a mantener la resiliencia, hacer frente a las amenazas emergentes y mantenerse al día con los requisitos de cumplimiento normativo en constante evolución.
La forma más sencilla de empezar es ponerse en contacto con nuestro equipo directamente a través de la página web de Marlink o dirigirse a su gestor de cuentas de Marlink. Programaremos una llamada introductoria para conocer su entorno, su perfil de riesgo y sus requisitos de cumplimiento normativo, y le guiaremos a través de una demostración en directo de nuestro Portal Cibernético Unificado, adaptado a su sector.
¿Todavía tienes dudas sobre la ciberseguridad?
Informe de ciberinteligencia de 2026 para operaciones remotas
Fomentar la ciberresiliencia en todo su sector
Descarga el informe completo sobre ciberseguridad de 2026 y protege tus operaciones con nuestra inteligencia continua sobre amenazas.
QUÉ ENCUENTRAS EN EL INFORME
 Seis capítulos que analizan los riesgos cibernéticos en las operaciones a distanciaAnálisis en profundidad de los sectores marítimo, energético, empresarial y de infraestructuras críticasPanorama de amenazas a la seguridad de las tecnologías operativas (OT)
 20 páginas
 15 min de lectura
 Publicado en abril de 2026
 PDF - 3,2 MB
PONTE EN CONTACTO CON NOSOTROS
¿Tu ciberseguridad te impide dormir tranquilo por las noches?
Refuerza tus defensas cibernéticas con estrategias de supervisión, mitigación de amenazas y cumplimiento normativo dirigidas por expertos. Tus operaciones estarán protegidas las 24 horas del día, los 7 días de la semana, para que puedas centrarte en lo que realmente importa, sabiendo que tu seguridad está en manos de expertos. Rellena el siguiente formulario para ponerte en contacto con nosotros.

Expertos en ciberseguridad especializados en su sector
Sus datos se tratan de acuerdo con nuestra política de privacidad, que cumple con el RGPD.
PREFIERE CONTACTAR CON NOSOTROS DIRECTAMENTE

Cuéntenos cómo funciona su empresa
Rellene los datos que figuran a continuación y el especialista adecuado se pondrá en contacto con usted.