ISC BIND-sårbarhet oppdaget og offentliggjort av Marlink Cyber
Ansvarlig forskning og samarbeid til støtte for kritisk infrastruktur

Det er oppdaget en sårbarhet i ISC BIND, en mye brukt DNS-tjeneste (Domain Name System) som sørger for navneoppløsning både på Internett og i lokale nettverksmiljøer.
Sammendrag av sikkerhetshullet
Programvare: ISC BIND
Programvarens nettadresse: https://www.isc.org/bind/
Sårbarhets-ID: MCSAID-2025-015
CVE-ID: CVE-2025-13878
CVSS: 7,5 (HØY)
Sårbarhetstype: Tjenestenekt (DoS), Tjenestekrasj
Nåværende status: Rettelse/oppdatering utgitt av leverandøren.
Utnyttelse: Enkel, ikke observert i praksis
Berørte versjoner:
- 9.18.43 og tidligere (9.18.40 – 9.18.43, 9.18.40-S1 – 9.18.43-S1)
- 9.20.17 og tidligere (9.20.13 – 9.20.17, 9.20.13-S1 – 9.20.17-S1)
- 9.21.16 og tidligere (9.21.12 – 9.21.16)
Rettet i:
- 9.18.44 (også løst i 9.18.44-S1)
- 9.20.18 (også løst i 9.20.18-S1)
- 9.21.17
Konsekvens
Den identifiserte feilen gjør det mulig for en ekstern angriper å forårsake en denial-of-service (DoS)-tilstand ved å krasje BIND-tjenesten. Denne forstyrrelsen kan ha betydelig driftsmessig innvirkning, da DNS-oppløsning er en kritisk avhengighet for de fleste internett- og bedriftstjenester.
Utnyttelse
Utnyttelse er enkel, da angriperen bare trenger å få serveren til å behandle en spesialkonstruert DNS-melding.
Gjeldende analyse tyder på at det ikke er mulig å kjøre vilkårlig kode. Konsekvensene av sårbarheten er begrenset til tjenesteavbrudd som følge av krasjet.
Status
Sårbarhetens nåværende status:
- Sårbarheten er offentliggjort.
- Leverandøren har utgitt en oppdatering/patch.
Indikatorer
Indikatorer på denne sårbarheten kan omfatte følgende:
På verten:
- Krasj i BIND/DNS-tjenesten
- Assert-feil i BIND
Eksempler på meldinger:
rdata/generic/brid_68.c:87: REQUIRE(rdata->length >= 3) mislyktes
rdata/generic/hhit_67.c:87: REQUIRE(rdata->length >= 3) mislyktes
På nettverket:
- DNS-ressursoppføringstyper – HHIT (type 67) og BRID (type 68) med RDATA-lengde på mindre enn tre oktetter
Anbefalinger
Hvis du bruker berørte versjoner av ISC BIND, anbefales det å oppgradere til versjoner der feilen er rettet:
- 9.18.44
- 9.18.44-S1
- 9.20.18
- 9.20.18-S1
- 9.21.17
Detaljer om sårbarheten
To feilformaterte DNS-ressursoppføringstyper – HHIT (type 67) og BRID (type 68) – utløser en påstand i BINDs ` dns_rdata_towire()` -implementering når RDATA-lengden er mindre enn tre oktetter. Assertionen avbryter ` named` -daemonen, noe som fører til en umiddelbar denial-of-service (DoS)-tilstand. HHIT og BRID er en del av IETF DRIP Entity Tags-implementeringen i ISC BIND.
Sårbarheten kan utnyttes eksternt både i videresendings- og rekursiv modus; angriperen trenger bare å få serveren til å behandle en spesialkonstruert DNS-melding som inneholder en HHIT- eller BRID-RR med for liten størrelse.
Tidslinje
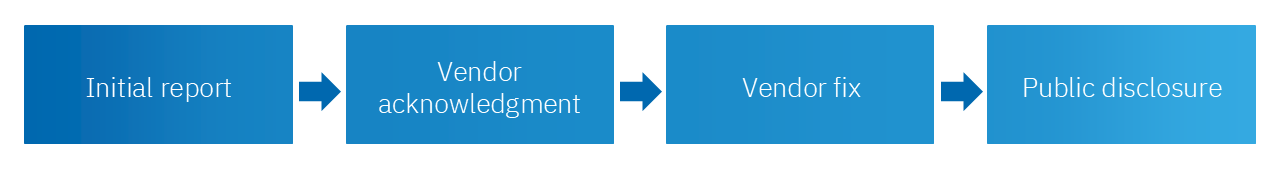
01.11.2025 – Sårbarheten ble rapportert til ISCs offisielle sikkerhetskontakt
01.11.2025 – ISC bekreftet mottak av rapporten og stilte tilleggsspørsmål
04.11.2025 – Sårbarheten bekreftet av ISC
02.12.2025 – CVE-post reservert: CVE-2025-13878
21.01.2026 – Offentliggjøring av sikkerhetsproblemet og offisiell løsning tilgjengelig
Forventede spørsmål og svar
- Jeg bruker ikke DRIP Entity Tags, er ISC BIND-installasjonen min fortsatt sårbar?
Ja, ISC BIND-installasjonen er sårbar selv om du ikke bruker den funksjonen, men kjører en sårbar versjon av ISC BIND (eller hvilken som helst programvare/løsning/enhet som er basert på den).
- Er andre DNS-programvaretjenester sårbare?
Bare hvis den er basert på ISC BINDs kodebase og versjoner som er berørt. Annen DNS-programvare som Unbound, PowerDNS og dnsmasq er ikke sårbare for denne spesifikke sårbarheten, siden de ikke har implementert den funksjonaliteten.
- Er andre DNS-løsninger sårbare?
Hvis du har en enhet eller annen løsning som er basert på de berørte versjonene av ISC BIND, kan du ha sårbare installasjoner. Ta kontakt med leverandøren din og oppgi CVE-2025-13878 som referanse.
Referanser
ISC Bind – CVE-oppføring – CVE-2025-13878
IETF DRIP Entity Tags in the Domain Name System, 19. august 2025:
BIND 9-matrise over programvaresårbarheter
Marlink Cyber Security Advisory – MCSAID-2025-015 – ISC BIND
Problem med ISC BIND-implementering av BRID-/HHIT-poster
TA KONTAKT
Snakk med en Marlink-spesialist.
Enten du vurderer løsninger, planlegger en oppgradering av flåten eller står overfor en presserende utfordring knyttet til tilkobling, står teamet vårt klart til å hjelpe.

Spesialister innen sektorene sjøfart, cruise, seiling, energi, bedrifter, telekommunikasjon, humanitært arbeid, offentlig sektor og forsvar

Dine data behandles i samsvar med vår personvernerklæring, som er i tråd med GDPR
KONTAKT OSS HELST DIREKTE

Fortell oss om virksomheten din
Fyll ut opplysningene nedenfor, så vil den rette spesialisten ta kontakt med deg.
Innsikt
Les om våre nyeste innsikter og utforsk det aller nyeste innen digital beskyttelse gjennom vårt nøye utvalgte utvalg av nyheter, artikler og ekspertblogger.