ISC BINDの脆弱性がMarlink Cyberによって発見・公表されました
重要インフラを支える責任ある研究と連携

インターネットおよびローカルネットワーク環境の両方で名前解決を提供する、広く利用されているドメインネームシステム(DNS)サービスであるISC BINDに、脆弱性が確認されました。
脆弱性の概要
ソフトウェア:ISC BIND
ソフトウェアのURL:https://www.isc.org/bind/
脆弱性 ID:MCSAID-2025-015
CVE ID:CVE-2025-13878
CVSS: 7.5 (HIGH)
脆弱性の種類: サービス拒否 (DoS)、サービスのクラッシュ
現在の状況:ベンダーによる修正/パッチが公開済み。
悪用難易度: 容易、実環境での確認例なし
影響を受けるバージョン:
- 9.18.43 およびそれ以前のバージョン (9.18.40 - 9.18.43、9.18.40-S1 - 9.18.43-S1)
- 9.20.17 およびそれ以前(9.20.13 ~ 9.20.17、9.20.13-S1 ~ 9.20.17-S1)
- 9.21.16 以前(9.21.12 ~ 9.21.16)
修正されたバージョン:
- 9.18.44(9.18.44-S1でも修正済み)
- 9.20.18(9.20.18-S1でも修正済み)
- 9.21.17
影響
この脆弱性を悪用すると、リモートの攻撃者がBINDサービスをクラッシュさせることで、サービス拒否(DoS)状態を引き起こす可能性があります。DNS解決は、ほとんどのインターネットサービスおよび企業サービスにとって不可欠な要素であるため、この障害は運用に重大な影響を及ぼす可能性があります。
悪用
攻撃者が細工されたDNSメッセージをサーバーに処理させるだけでよいことから、悪用は容易です。
現在の分析によると、任意のコード実行は不可能である。この脆弱性の影響は、クラッシュに起因するサービス中断に限定される。
ステータス
脆弱性の現状:
- この脆弱性は公開されています。
- ベンダーによる修正プログラム/パッチがリリースされています。
指標
この脆弱性の兆候には、以下のものが含まれる可能性があります:
ホスト上:
- BIND/DNSサービスのクラッシュ
- BINDのアサーション失敗
メッセージ例:
rdata/generic/brid_68.c:87: REQUIRE(rdata->length >= 3) が失敗しました
rdata/generic/hhit_67.c:87: REQUIRE(rdata->length >= 3) が失敗しました
ネットワーク上:
- DNSリソースレコードタイプ - RDATAの長さが3オクテット未満のHHIT(タイプ67)およびBRID(タイプ68)
推奨事項
影響を受けるバージョンの ISC BIND を実行している場合は、修正済みのバージョンにアップグレードすることを推奨します:
- 9.18.44
- 9.18.44-S1
- 9.20.18
- 9.20.18-S1
- 9.21.17
脆弱性の詳細
2 種類の不正な形式の DNS リソースレコード(HHIT(タイプ 67)および BRID(タイプ 68))は、RDATA の長さが 3 オクテット未満の場合、BIND の ` dns_rdata_towire()` 実装においてアサーションをトリガーします。 このアサーションにより ` named` デーモンが異常終了し、即座にサービス拒否(DoS)状態を引き起こします。HHIT および BRID は、ISC BIND における IETF DRIP エンティティタグの実装の一部です。
この脆弱性は、フォワーディングモードおよび再帰モードの両方でリモートから悪用可能です。攻撃者は、長さが規定未満の HHIT または BRID RR を含む細工された DNS メッセージをサーバーに処理させるだけで済みます。
タイムライン
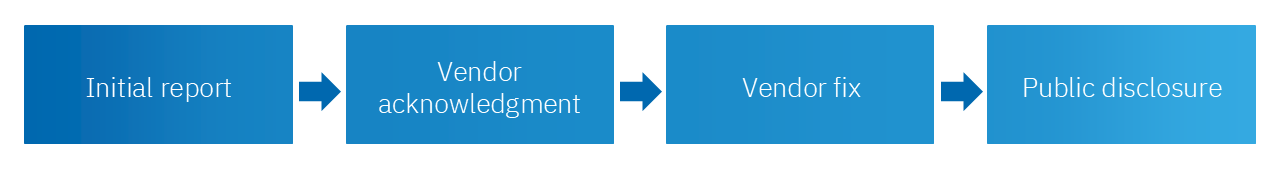
2025年11月1日 - ISCの公式セキュリティ担当者に脆弱性が報告された
2025年11月1日 – ISCが報告を受領したことを確認し、追加の質問を行った
2025年11月4日 – ISCにより脆弱性が確認された
2025年12月2日 – CVEレコードが予約された:CVE-2025-13878
2026年1月21日 – 脆弱性の公開および公式修正プログラムの提供開始
想定される質問と回答
- DRIPエンティティタグを使用していませんが、私のISC BINDインストールは依然として脆弱ですか?
はい、その機能を使用していなくても、脆弱なバージョンの ISC BIND(またはそれに基づくソフトウェア/ソリューション/アプライアンス)を実行している場合は、ISC BIND のインストールは脆弱です。
- 他に脆弱性のあるDNSソフトウェアサービスはありますか?
ISC BINDのコードベースに基づいており、かつ影響を受けるバージョンを使用している場合に限ります。Unbound、PowerDNS、dnsmasqなどの他のDNSソフトウェアは、その機能を実装していないため、この特定の脆弱性の影響を受けません。
- 他のDNSソリューションにも脆弱性はあるか?
影響を受けるバージョンの ISC BIND を基盤とするアプライアンスやその他のソリューションを使用している場合、脆弱性のあるインストール環境が存在する可能性があります。ベンダーに問い合わせる際は、参照として CVE-2025-13878 を明記してください。
参考資料
ISC BIND – CVE エントリ - CVE-2025-13878
IETF DRIP「ドメインネームシステムにおけるエンティティタグ」、2025年8月19日:
Marlink サイバーセキュリティアドバイザリ - MCSAID-2025-015 – ISC BIND
ISC BINDにおけるBRID / HHITレコードの実装に関する問題
お問い合わせ
Marlinkのスペシャリストにご相談ください。
ソリューションの評価、船隊のアップグレード計画、あるいは緊急の通信接続に関する課題への対応など、どのような状況でも、当社のチームがサポートいたします。

海事、クルーズ、ヨット、エネルギー、企業、通信、人道支援、政府、防衛の各分野を専門とする専門家

お客様のデータは、GDPRに準拠した当社のプライバシーポリシーに従って取り扱われます。
弊社へは直接ご連絡ください

貴社の事業内容について
以下の詳細をご記入いただければ、適切な専門スタッフがご連絡いたします。
インサイト
当社の厳選したニュース、記事、専門家によるブログを通じて、最新の知見をご覧いただき、デジタル保護の最前線を探求してください。